Nội dung bài viết
Bạn có chắc chắn 100% nhân sự trong công ty không rơi vào bẫy của các email lừa đảo giả danh sếp hay đối tác? Phishing Email đang là mối đe dọa hàng đầu khiến hàng loạt tổ chức bị mã hóa dữ liệu và thất thoát tài chính nghiêm trọng. Bài viết này MSO sẽ phân tích chi tiết khái niệm Phishing Email là gì, 11 hình thức lừa đảo kinh điển và gợi ý checklist 6 bước phòng thủ chuyên sâu giúp doanh nghiệp làm chủ hạ tầng an ninh mạng!
Phishing Email là gì?

Phishing Email là một hình thức tấn công mạng mà kẻ gian giả mạo các tổ chức hoặc cá nhân uy tín (như ngân hàng, cơ quan thuế, tập đoàn công nghệ hoặc thậm chí là cấp trên trong công ty) để gửi đi các bức thư điện tử lừa đảo.
Mục đích cốt lõi của hành động này là dẫn dụ người dùng tiết lộ các thông tin nhạy cảm như tên đăng nhập, mật khẩu, số thẻ tín dụng hoặc cài đặt mã độc vào máy tính cá nhân.
Về bản chất, Phishing Email là một kỹ thuật thuộc nhóm Social Engineering (Thao túng tâm lý). Kẻ tấn công không tập trung vào việc bẻ khóa các lớp bảo mật kỹ thuật khô khan mà nhắm trực tiếp vào yếu tố con người, vốn là mắt xích yếu nhất trong hệ thống an ninh. Bằng cách tạo ra cảm giác sợ hãi hoặc tò mò, tin tặc khiến nạn nhân tự tay mở cửa cho chúng xâm nhập.
11+ Chiêu trò lừa đảo qua thư điện tử phổ biến
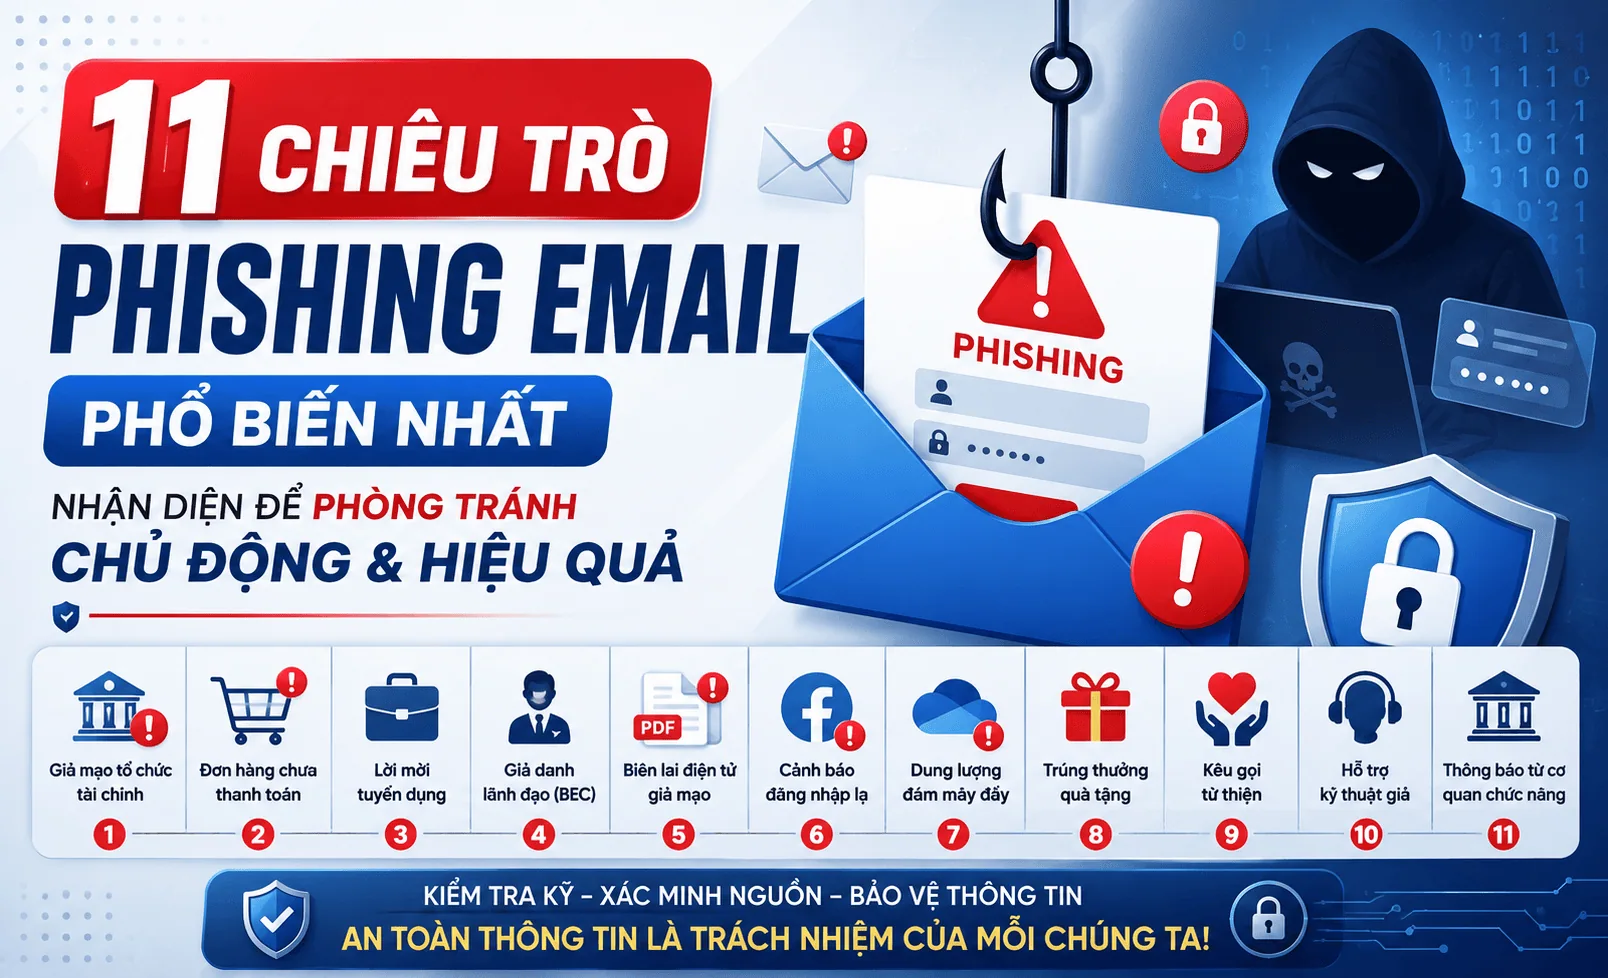
Việc cập nhật các kịch bản tấn công mới là giải pháp hiệu quả để nhân viên có thể nhận diện và phòng tránh Phishing Email một cách chủ động trong môi trường làm việc hằng ngày. Tin tặc không ngừng thay đổi thủ đoạn, sử dụng các kỹ thuật thao túng tâm lý chuyên nghiệp để đánh lừa người dùng. Dưới đây là phân tích chi tiết 11 chiêu trò lừa đảo phổ biến nhất mà bạn cần nắm vững để bảo vệ an toàn thông tin tổ chức.
1. Giả mạo tổ chức tài chính: “Tài khoản của bạn đang bị khóa”
Đây là kịch bản lừa đảo mang lại hiệu quả cao đối với người dùng cá nhân. Kẻ gian gửi thư thông báo tài khoản ngân hàng của bạn có dấu hiệu xâm nhập lạ hoặc vi phạm chính sách và yêu cầu nhấp vào đường dẫn để “Xác thực danh tính”.
- Thủ đoạn: Trang web đích được thiết kế chuyên nghiệp, có giao diện giống hệt ngân hàng thật. Tại đây, người dùng sẽ cung cấp thông tin đăng nhập, mật khẩu và mã xác thực một lần (OTP). Toàn bộ quy trình chiếm đoạt tiền diễn ra cực nhanh ngay sau khi bạn nhấn xác nhận.
2. Cảnh báo “Chưa thanh toán đơn hàng” từ sàn thương mại điện tử
Lợi dụng thói quen mua sắm trực tuyến, tin tặc giả danh các sàn lớn như Shopee, Lazada hoặc Amazon để thông báo một đơn hàng giá trị lớn đang bị kẹt do lỗi thanh toán.
- Thủ đoạn: Người dùng được yêu cầu nhấp vào liên kết để “Cập nhật phương thức thanh toán”. Tại trang web giả mạo, thông tin thẻ tín dụng của bạn sẽ bị đánh cắp chỉ trong vài phút, gây thiệt hại tài chính nghiêm trọng cho cá nhân và doanh nghiệp.
3. Lời mời tuyển dụng hấp dẫn với mức đãi ngộ bứt phá
Chiêu trò này nhắm trực tiếp vào các ứng viên đang tìm kiếm cơ hội nghề nghiệp. Email cung cấp một lời mời làm việc với mức lương cao vượt trội kèm theo yêu cầu tải tệp tin đính kèm chứa mô tả chi tiết về công việc.
- Thủ đoạn: Thực tế, tệp tin nén (định dạng .zip hoặc .rar) chứa các phần mềm độc hại thực thi. Ngay khi bạn mở tệp, virus sẽ tự động chạy ngầm để chiếm quyền điều khiển máy tính và thu thập dữ liệu nội bộ của doanh nghiệp một cách chuyên nghiệp.
4. Giả danh lãnh đạo cấp cao yêu cầu chuyển tiền gấp (BEC)
Đây là loại hình tấn công thỏa hiệp thư điện tử doanh nghiệp (Business Email Compromise) cực kỳ nguy hiểm. Kẻ gian giả mạo địa chỉ thư của Giám đốc điều hành hoặc Giám đốc tài chính để gửi yêu cầu chuyển khoản gấp cho một đối tác “bí mật”.
- Thủ đoạn: Chúng sử dụng các lý do khẩn cấp như “đang họp gấp” hoặc “thỏa thuận pháp lý nhạy cảm” để ép buộc nhân viên kế toán hành động cực nhanh mà không kịp gọi điện xác minh. Đây là giải pháp thao túng tâm lý khiến dòng tiền của tổ chức bị chuyển sang các tài khoản lừa đảo chỉ trong thời gian ngắn.
5. Biên lai điện tử giả mạo chứa mã nguồn độc hại
Người dùng nhận được thư với tiêu đề như “Hóa đơn thanh toán dịch vụ điện nước” hoặc “Thông báo nợ thuế” kèm theo một tệp tin tài liệu (.pdf, .docx, .xlsx).
- Thủ đoạn: Những tệp tin này chứa các đoạn mã độc yêu cầu người dùng kích hoạt tính năng Macro để xem nội dung. Việc thấu hiểu bản chất Phishing Email giúp bạn nhận ra rằng các tổ chức chính quy không bao giờ yêu cầu xử lý dữ liệu qua các tệp tin thiếu an toàn như vậy.
6. Cảnh báo Đăng nhập lạ trên mạng xã hội
Tin tặc giả danh Facebook, LinkedIn hoặc Instagram để gửi cảnh báo về một nỗ lực đăng nhập bất hợp pháp vào tài khoản của bạn từ một địa điểm xa lạ.
- Thủ đoạn: Email yêu cầu bạn nhấn vào nút “Đây không phải là tôi” để bảo mật lại tài khoản. Tuy nhiên, liên kết này dẫn đến một trang đăng nhập giả mạo nhằm đánh cắp thông tin định danh và quyền truy cập các trang quản trị của tổ chức tại.
7. Thông báo “Dung lượng lưu trữ đám mây đã đầy”
Kẻ gian giả mạo thông báo hệ thống từ OneDrive hoặc Google Drive, cho biết tệp tin của bạn sẽ bị xóa vĩnh viễn nếu không nâng cấp dung lượng ngay lập tức.
- Thủ đoạn: Người dùng nhấp vào link “Mở rộng dung lượng” và được yêu cầu đăng nhập tài khoản Microsoft 365. Thao tác này giúp tin tặc chiếm đoạt quyền truy cập vào toàn bộ kho dữ liệu lưu trữ trực tuyến của doanh nghiệp chỉ trong vài giây.
8. Thông báo “Trúng thưởng hoặc nhận quà tặng tri ân”
Email thông báo bạn đã trúng thưởng một thiết bị công nghệ đắt tiền hoặc nhận được voucher giảm giá lớn từ một thương hiệu uy tín.
- Thủ đoạn: Để nhận quà, người dùng phải cung cấp địa chỉ nhà, số điện thoại và đóng một khoản “phí vận chuyển” nhỏ qua thẻ tín dụng. Đây là quy trình thu thập thông tin cá nhân và chiếm đoạt tài sản diễn ra linh hoạt và chuyên nghiệp.
9. Kêu gọi từ thiện hoặc cứu trợ khẩn cấp
Lợi dụng các sự kiện thiên tai, dịch bệnh hoặc chiến tranh, tin tặc gửi email giả danh các tổ chức nhân đạo quốc tế để kêu gọi quyên góp tiền qua ví điện tử hoặc tiền ảo.
- Thủ đoạn: Toàn bộ số tiền quyên góp sẽ được chuyển thẳng vào tài khoản của kẻ lừa đảo thay vì đến được với những người cần giúp đỡ, gây ảnh hưởng đến uy tín của các tổ chức từ thiện thực tế.
10. Hỗ trợ kỹ thuật giả: “Máy tính của bạn bị nhiễm virus”
Người dùng nhận được cảnh báo rằng hệ thống của họ đang phát tán mã độc và yêu cầu liên hệ với đội ngũ kỹ thuật qua số điện thoại hoặc liên kết trong thư.
- Thủ đoạn: Kẻ gian sẽ hướng dẫn bạn cài đặt các phần mềm điều khiển từ xa (như TeamViewer, AnyDesk) để chúng truy cập trực tiếp vào máy tính, đánh cắp mật khẩu và dữ liệu quan trọng ngay trước mắt bạn.
11. Thông báo từ cơ quan thuế hoặc cơ quan chức năng
Email giả danh cơ quan Thuế thông báo về việc bạn được hoàn thuế hoặc yêu cầu nộp phạt bổ sung do kê khai sai lệch thông tin tài chính.
- Thủ đoạn: Để nhận tiền hoàn thuế, người dùng phải nhấp vào link và điền thông tin tài khoản ngân hàng cùng mã bảo mật. Đây là phương án hiệu quả để kẻ gian thực hiện các lệnh chuyển tiền bất hợp pháp cực nhanh.
Việc nhận diện sớm 11 chiêu trò này chính là giải pháp tối ưu để mỗi cá nhân tự xây dựng hàng rào bảo mật con người vững chắc cho tổ chức. Chỉ cần dành vài phút kiểm tra kỹ thông tin, doanh nghiệp có thể ngăn chặn hiệu quả các rủi ro từ Phishing Email, đảm bảo quy trình vận hành luôn ổn định và an toàn tuyệt đối.
Tại sao Phishing Email cực kỳ nguy hiểm với doanh nghiệp?
Việc nhận diện hiểm họa từ Phishing Email giúp doanh nghiệp chủ động ngăn chặn những rủi ro trọng yếu gồm: gây thiệt hại tài chính khổng lồ, làm rò rỉ dữ liệu chiến lược, hủy hoại uy tín thương hiệu và gây đình trệ quy trình vận hành toàn diện cực nhanh.
Thiệt hại tài chính khổng lồ chỉ trong thời gian ngắn
Đây là hậu quả trực diện và đau đớn nhất. Kẻ gian thường giả mạo các đối tác chiến lược hoặc cấp lãnh đạo để lừa nhân viên thực hiện các lệnh chuyển tiền vào tài khoản lạ. Quy trình này diễn ra cực nhanh khiến bộ phận kế toán khó lòng thu hồi lại tiền sau khi nhận ra sai sót. Ngoài ra, việc chiếm đoạt thông tin tài khoản ngân hàng của tổ chức giúp tin tặc rút cạn ngân sách, gây thất thoát tài sản nghiêm trọng cho doanh nghiệp.
Rò rỉ dữ liệu chiến lược và bí mật kinh doanh
Sức mạnh của Phishing Email nằm ở khả năng trích xuất thông tin mà không cần bẻ khóa hệ thống phức tạp. Những dữ liệu nhạy cảm như danh sách khách hàng, công thức sản xuất, hay các chiến lược phát triển nội bộ khi bị đánh cắp sẽ làm giảm đáng kể năng lực cạnh tranh trên thị trường. Khi những thông tin này rơi vào tay đối thủ, doanh nghiệp sẽ mất đi lợi thế kinh doanh và đối mặt với rủi ro bị sao chép ý tưởng chỉ trong vài phút.
Hủy hoại uy tín và hình ảnh thương hiệu chuyên nghiệp
Niềm tin của khách hàng là tài sản vô giá nhưng lại rất dễ bị ảnh hưởng. Nếu dữ liệu cá nhân của người dùng bị rò rỉ từ hệ thống của công ty thông qua một bức thư lừa đảo, uy tín thương hiệu sẽ bị lung lay dữ dội. Việc khôi phục lại sự tin cậy thường mất rất nhiều năm và tiêu tốn chi phí truyền thông lớn để xử lý khủng hoảng. Tại các đơn vị đối tác của MSO, chúng tôi luôn nhấn mạnh rằng an toàn thông tin chính là nền tảng để khẳng định vị thế chuyên nghiệp trong mắt khách hàng.
Gây đình trệ quy trình vận hành toàn diện
Nhiều cuộc tấn công lừa đảo qua thư điện tử chính là phương tiện để thực thi các loại mã độc tống tiền (Ransomware). Chỉ cần một nhân viên vô tình nhấp chuột vào tệp tin đính kèm, toàn bộ máy tính trong mạng nội bộ sẽ bị mã hóa và khóa quyền truy cập. Mọi hoạt động sản xuất kinh doanh sẽ bị ngưng trệ hoàn toàn, gây thiệt hại về doanh thu hằng ngày và làm gián đoạn chuỗi cung ứng của tổ chức một cách hiệu quả nhưng đầy tiêu cực.
Quy trình tấn công Phishing Email được diễn ra như thế nào?
Để đối phó hiệu quả, bạn cần biết cách mà tin tặc vận hành một chiến dịch lừa đảo. Quy trình này thường diễn ra qua 04 giai đoạn tự động hóa và chặt chẽ:
- Thu thập thông tin (Scanning): Kẻ gian quét các mạng xã hội nghề nghiệp như LinkedIn, Facebook hoặc trang web công ty để lấy danh sách địa chỉ Email và thấu hiểu sơ đồ tổ chức của doanh nghiệp.
- Tạo mồi nhử (Baiting): Chúng thiết kế một Email có giao diện, logo và màu sắc giống hệt thư chính thống của một đơn vị uy tín. Nội dung thư thường được chuẩn hóa chuyên nghiệp để không gây nghi ngờ.
- Gửi thư và dẫn dụ (Attacking): Email được gửi đi kèm theo các đường dẫn (link) hoặc tệp đính kèm chứa mã độc. Chúng tạo ra áp lực thời gian để nạn nhân hành động cực nhanh mà không kịp kiểm tra kỹ.
- Thu hoạch dữ liệu: Khi người dùng nhập thông tin vào trang web giả mạo hoặc mở tệp tin nhiễm độc, tin tặc sẽ thu được dữ liệu hoặc chiếm quyền điều khiển máy tính từ xa.
Các loại hình tấn công Phishing tinh vi khác
Ngoài 5 chiêu trò phổ biến, doanh nghiệp cần lưu ý đến các cấp độ tấn công mang tính kỹ thuật chuyên sâu hơn:
- Spear Phishing (Lừa đảo có mục tiêu): Không gửi đại trà, hình thức này nhắm vào một cá nhân cụ thể với nội dung được cá nhân hóa sâu sắc, khiến nạn nhân rất khó phát hiện là giả mạo.
- Whaling (Săn cá voi): Nhắm trực tiếp vào các lãnh đạo cấp cao. Nội dung thư thường liên quan đến các vấn đề pháp lý hoặc rủi ro tài chính của công ty nhằm tạo áp lực tâm lý cực lớn.
- Clone Phishing: Tin tặc sao chép một Email hợp lệ đã được gửi trước đó, thay thế đường link hoặc tệp đính kèm bằng mã độc rồi gửi lại cho người nhận với lý do “gửi lại bản cập nhật”.
- Vishing & Smishing: Sự kết hợp giữa Email lừa đảo với các cuộc gọi thoại (Voice) hoặc tin nhắn SMS để gia tăng sự tin cậy và hối thúc nạn nhân.
Checklist 10 dấu hiệu nhận biết Phishing Email cực nhanh

Bạn có thể chủ động bắt bài kẻ lừa đảo chỉ trong vài giây bằng cách rà soát danh sách các dấu hiệu nhận biết Phishing Email dưới đây:
Địa chỉ người gửi bị sai lệch tên miền
Kẻ tấn công thường sử dụng kỹ thuật “Typosquatting” – đăng ký các tên miền gần giống với tên miền chính thống để đánh lừa thị giác.
- Ví dụ: Thay vì @mso.vn, kẻ gian sử dụng các địa chỉ như @mso-support.com hoặc @ms0.vn. Hãy luôn thực hiện kiểm tra kỹ phần mở rộng sau dấu “@” trước khi tin tưởng nội dung thư.
Lời chào chung chung, thiếu định danh
Các tổ chức chuyên nghiệp và uy tín thường cá nhân hóa thư gửi dựa trên dữ liệu khách hàng sẵn có.
- Dấu hiệu: Nếu Email bắt đầu bằng các cụm từ như “Kính gửi quý khách hàng thân mến”, “Chào bạn” hoặc “Kính gửi chủ sở hữu tài khoản”, đây rất có thể là một phần của chiến dịch Phishing Email gửi đại trà đến hàng vạn người.
Lỗi chính tả và ngữ điệu văn bản bất thường
Nhiều Email lừa đảo được tạo ra từ các công cụ dịch thuật tự động hoặc bởi tội phạm mạng không thông thạo ngôn ngữ bản địa.
- Đặc điểm: Văn phong thường lủng củng, sai lệch ngữ pháp cơ bản hoặc sử dụng các ký tự lạ để lách bộ lọc rác. Một bức thư chuyên nghiệp từ các đối tác lớn sẽ không bao giờ xuất hiện những lỗi sơ đẳng như vậy.
Tạo ra sự khẩn cấp và áp lực tâm lý giả tạo
Thao túng tâm lý là linh hồn của các cuộc tấn công lừa đảo. Kẻ gian thường ép buộc bạn phải hành động cực nhanh để không kịp suy xét.
- Kịch bản: “Tài khoản của bạn sẽ bị xóa vĩnh viễn trong 30 phút nếu không cập nhật thông tin” hoặc “Xác nhận ngay để nhận phần thưởng trước khi hết hạn”. Sự hối thúc này là giải pháp để bạn bỏ qua các quy trình an toàn kỹ thuật.
Đường dẫn liên kết (Link) đáng nghi và sai lệch
Đây là kỹ thuật tinh vi nhất trong Phishing Email. Để kiểm tra hiệu quả, bạn hãy thực hiện mẹo “Rê chuột nhưng không nhấn”.
- Cách làm: Di chuyển con trỏ chuột lên trên nút bấm hoặc liên kết. Hãy quan sát góc dưới bên trái màn hình trình duyệt hoặc ứng dụng Outlook để xem địa chỉ URL thực tế. Nếu địa chỉ đó là một chuỗi ký tự lạ, không chứa tên miền chính thức của công ty, đó chắc chắn là một cái bẫy.
Yêu cầu cung cấp thông tin bảo mật nhạy cảm
Các đơn vị cung cấp dịch vụ như ngân hàng, Microsoft hay đội ngũ hỗ trợ tại MSO không bao giờ yêu cầu khách hàng gửi mật khẩu, mã PIN hoặc số thẻ tín dụng trực tiếp qua thư điện tử. Bất kỳ yêu cầu nào liên quan đến thông tin cá nhân qua Email đều cần được xem xét là hành vi lừa đảo chuyên nghiệp.
Định dạng tệp tin đính kèm không an toàn
Cảnh giác tuyệt đối với các tệp đính kèm có đuôi mở rộng lạ hoặc dễ thực thi mã độc.
- Danh sách đen: Các tệp .zip, .rar, .exe, .scr hoặc các tệp tin Office (.docx, .xlsx) yêu cầu bạn phải nhấn “Enable Macro” để xem nội dung. Đây là con đường ngắn nhất để mã độc xâm nhập và mã hóa dữ liệu doanh nghiệp chỉ trong vài giây.
Nội dung hứa hẹn những lợi ích phi thực tế
“Phần thưởng trúng lớn”, “Thừa kế tài sản từ nước ngoài” hay “Ưu đãi giảm giá 90%” là những mồi nhử kinh điển. Nếu một lời chào mời trông có vẻ quá hời và không thực tế, tỉ lệ cao đó là một bức thư lừa đảo nhằm chiếm đoạt tài khoản của bạn.
Email gửi vào khung giờ bất thường tại doanh nghiệp
Hãy thận trọng với những yêu cầu quan trọng hoặc nhạy cảm về tài chính được gửi vào lúc nửa đêm, rạng sáng hoặc cuối tuần, thời điểm đội ngũ kỹ thuật và kế toán thường không có mặt để xác minh.
- Ví dụ: Thư của sếp yêu cầu chuyển tiền gấp cho đối tác vào lúc 2 giờ sáng. Đây thường là dấu hiệu của hình thức tấn công lừa đảo có mục tiêu (Spear Phishing).
Hình ảnh và biểu tượng kém chất lượng, lỗi thời
Tội phạm mạng thường sao chép biểu tượng của các thương hiệu từ internet nên hình ảnh thường bị mờ, vỡ hạt hoặc sử dụng phiên bản logo đã cũ. Sự thiếu chuyên nghiệp trong thiết kế đồ họa là giải pháp đơn giản giúp bạn nhận diện Phishing Email một cách hiệu quả và cực nhanh.
Cách phòng chống Phishing Email hiệu quả và bền vững
Để bảo vệ hạ tầng dữ liệu, bạn hãy áp dụng ngay 06 biện pháp phòng chống Phishing Email hiệu quả gồm: bật xác thực đa yếu tố (MFA), cấu hình bộ bản ghi SPF/DKIM/DMARC chuyên nghiệp, tổ chức đào tạo diễn tập định kỳ, cài đặt công cụ lọc thư rác tự động, sử dụng trình quản lý mật khẩu và hạn chế chia sẻ thông tin cá nhân công khai chỉ trong vài phút thiết lập.
Kích hoạt xác thực đa yếu tố (MFA) toàn diện với Microsoft Authenticator
Đây được coi là lớp bảo vệ quan trọng và mạnh mẽ nhất hiện nay để ngăn chặn truy cập trái phép. Xác thực hai bước tạo ra một rào cản vật lý mà tin tặc cực kỳ khó vượt qua dù đã chiếm được mật khẩu của nhân viên.
- Cơ chế vận hành: Thông qua ứng dụng Microsoft Authenticator, ngay cả khi nhân viên vô tình tiết lộ mật khẩu qua một trang web giả mạo, kẻ gian vẫn không thể đăng nhập vào hệ thống nếu không có mã xác nhận thời gian thực hoặc thông báo phê duyệt trên thiết bị di động.
- Hiệu quả: Việc triển khai MFA giúp giảm thiểu đến 99% rủi ro bị chiếm đoạt tài khoản doanh nghiệp. Đây là giải pháp chuyên nghiệp và cực nhanh để bảo vệ định danh người dùng trong môi trường làm việc số hiện nay.
Chuẩn hóa Email Domain với bộ bản ghi SPF, DKIM và DMARC
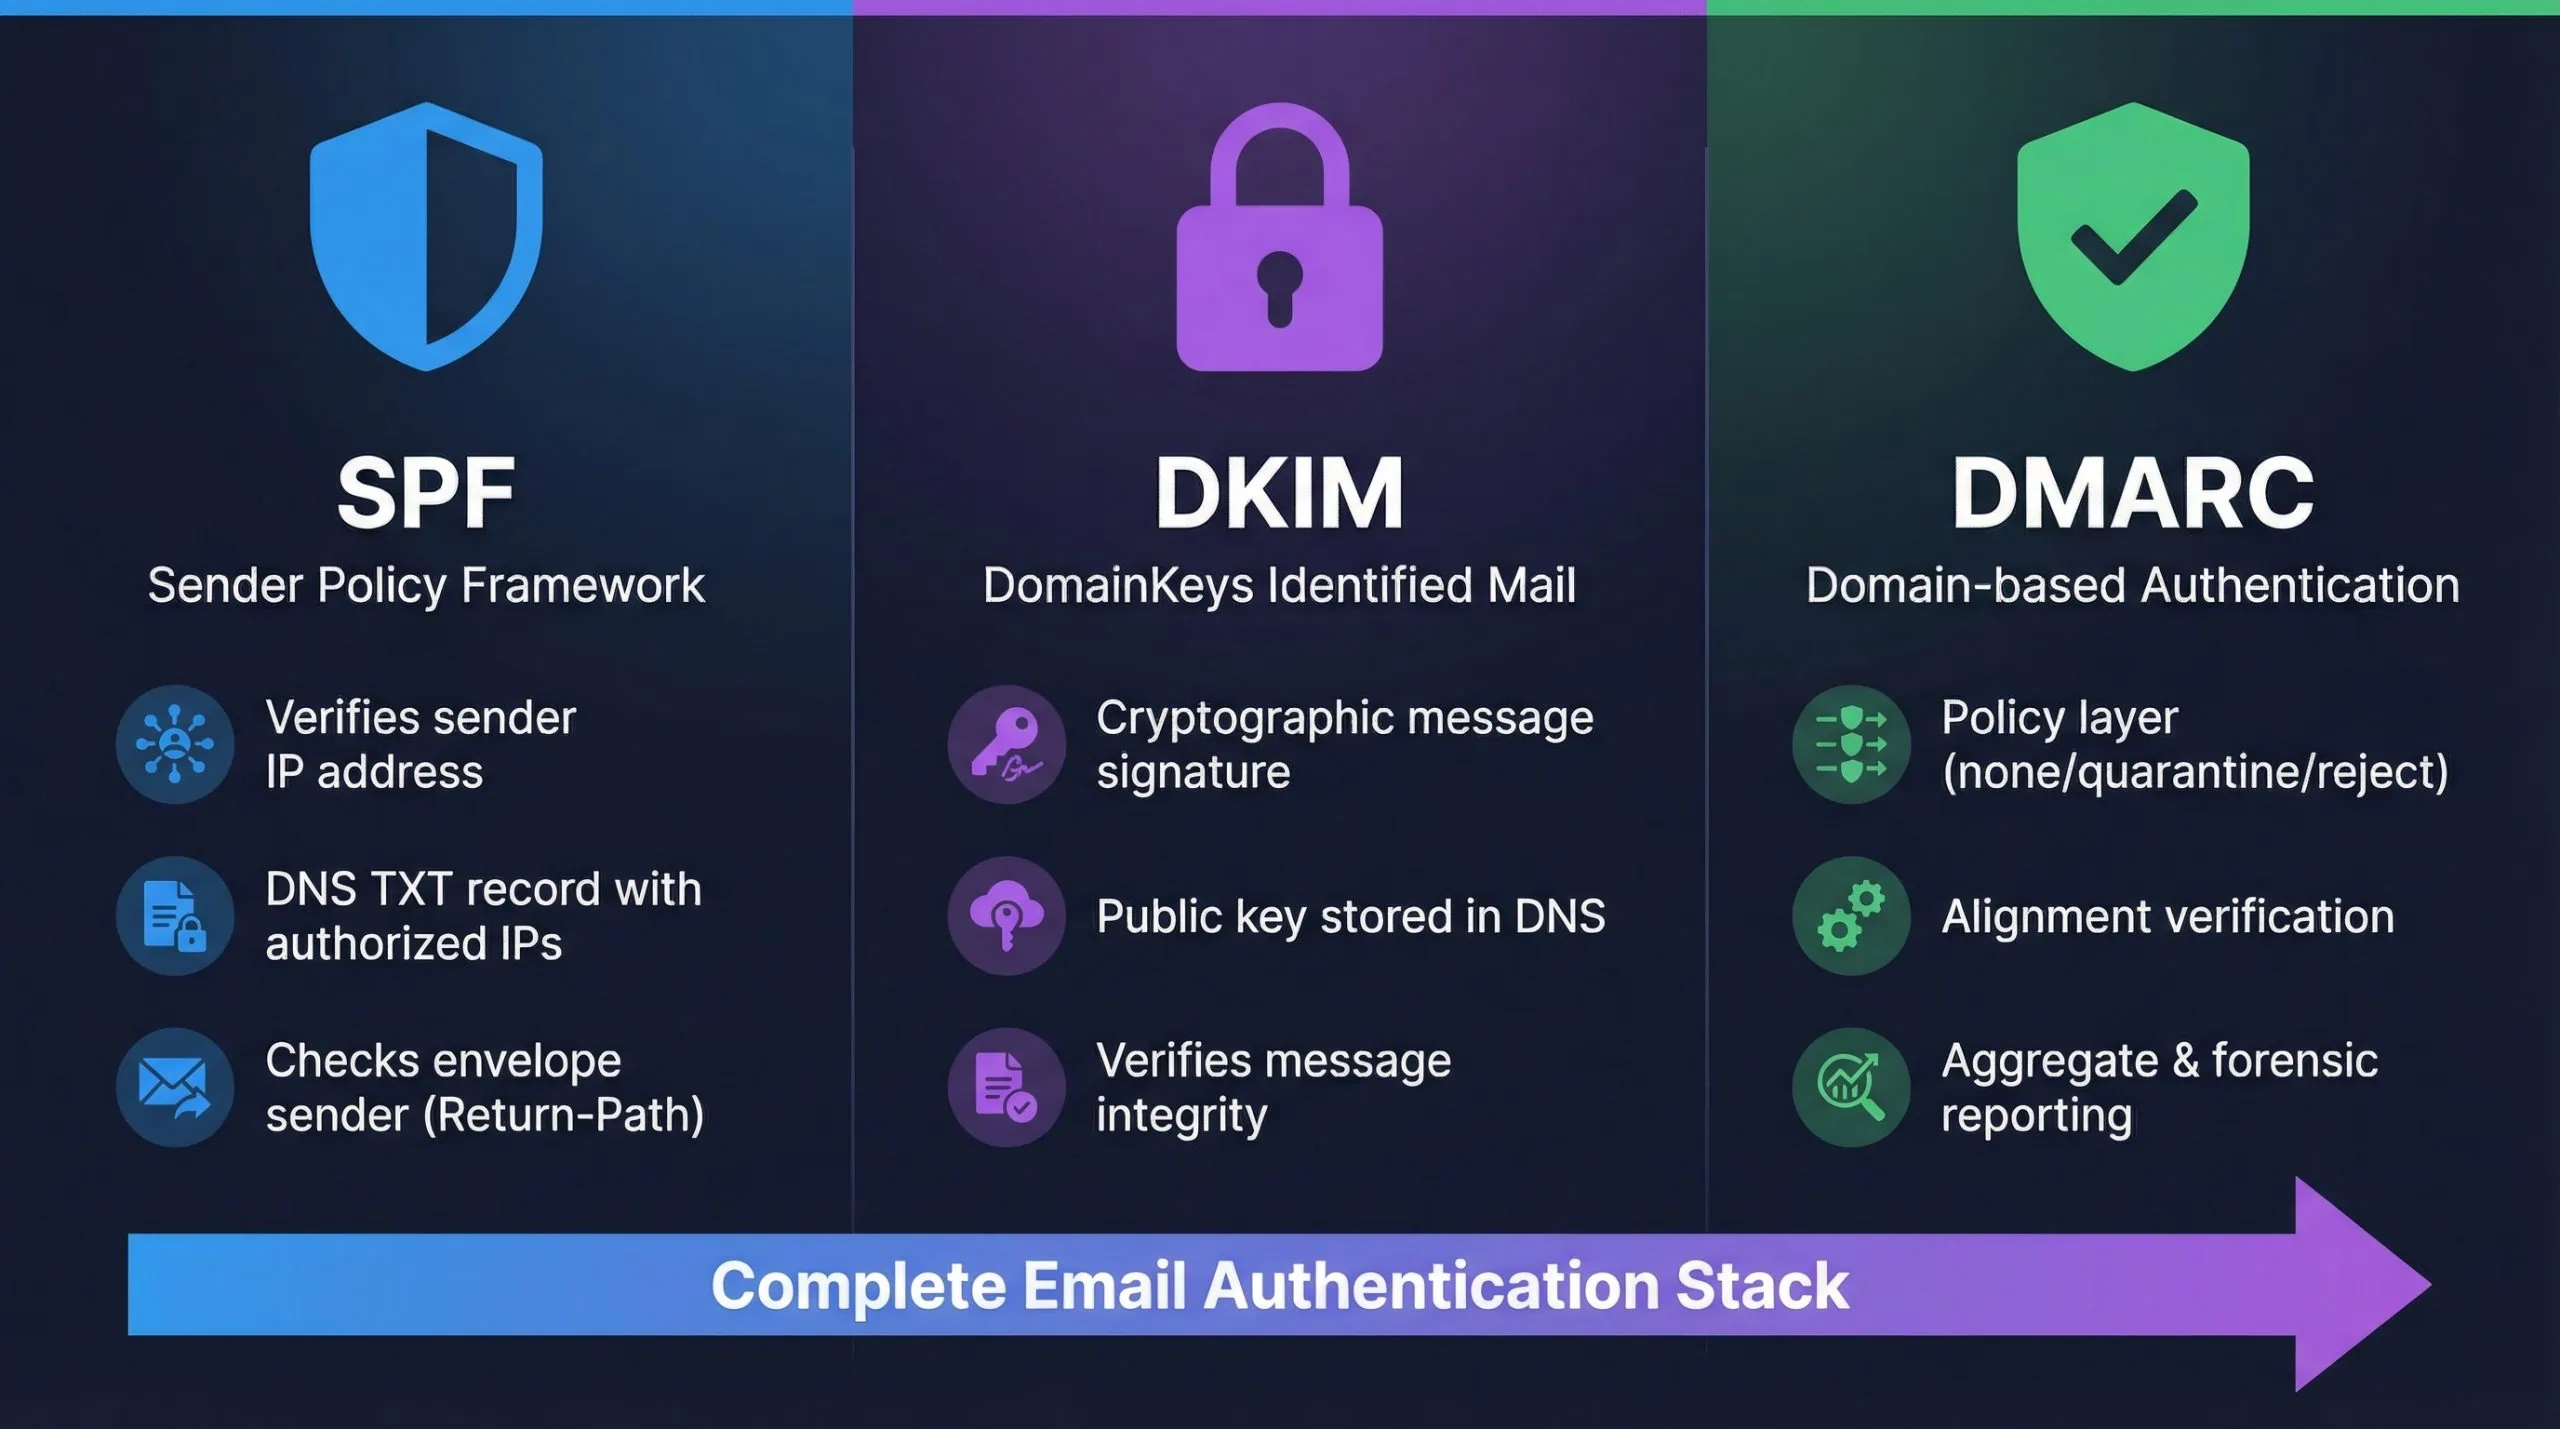
Việc thiết lập các bản ghi kỹ thuật này trên hệ thống DNS của tên miền là phương án hiệu quả để chứng minh Email phát đi từ tổ chức là chính thống, đồng thời ngăn chặn kẻ gian giả mạo thương hiệu của bạn.
- SPF (Sender Policy Framework): Xác thực máy chủ được phép gửi thư, giúp quy trình lọc thư rác nhận diện doanh nghiệp của bạn là nguồn tin cậy.
- DKIM (DomainKeys Identified Mail): Sử dụng chữ ký số mã hóa để đảm bảo nội dung thư không bị can thiệp trong suốt quá trình truyền tải cực nhanh trên internet.
- DMARC: Cung cấp chỉ dẫn cho máy chủ nhận cách xử lý các thư không vượt qua kiểm tra bảo mật, giúp bảo vệ uy tín tên miền doanh nghiệp tuyệt đối và nâng cao tỷ lệ thư vào Inbox chính thức của đối tác.
Triển khai giải pháp phòng thủ đa lớp: Microsoft Defender & Kaspersky
Để ngăn chặn Phishing Email, doanh nghiệp cần trang bị các giải pháp công nghệ tích hợp tính năng phân tích hành vi và nhận diện mã độc chuyên sâu nhằm đảm bảo an toàn hệ thống chuyên nghiệp và hiệu quả. Việc sử dụng các công cụ giám sát tự động giúp tổ chức phát hiện các dấu hiệu tấn công cực nhanh và đưa ra phương án xử lý chuẩn xác chỉ trong vài phút thiết lập.
- Microsoft Defender for Office 365: Sử dụng trí tuệ nhân tạo (AI) để quét mảng dữ liệu lớn, phát hiện các liên kết độc hại và tệp đính kèm khả nghi theo thời gian thực.
- Kaspersky Endpoint Security: Lớp bảo vệ bổ trợ mạnh mẽ, giúp chặn đứng các mã độc thực thi ngay tại thiết bị đầu cuối nếu nhân viên lỡ tay nhấp vào link lừa đảo. Sự kết hợp giữa hai giải pháp này tạo nên một hệ thống bảo vệ linh hoạt, giúp doanh nghiệp vận hành chuyên nghiệp và an toàn trước mọi biến biến cố an ninh mạng.
Đào tạo diễn tập Phishing và xây dựng văn hóa bảo mật
Con người luôn được xem là mắt xích yếu nhất trong chuỗi an ninh. Việc thiết lập nền tảng kỹ năng bảo mật cho nhân viên thông qua các chương trình diễn tập thực tế là giải pháp bền vững và hiệu quả nhất.
- Phương pháp: Doanh nghiệp có thể sử dụng tính năng Attack Simulation Training của Microsoft để gửi các email lừa đảo mô phỏng đến nhân viên.
- Giá trị mang lại: Qua các lần thực hành, nhân sự sẽ hình thành phản xạ kiểm tra địa chỉ gửi và đường dẫn trước khi hành động. Quy trình này giúp nâng cao năng suất bảo mật cho toàn bộ tổ chức một cách chuyên nghiệp chỉ sau vài buổi tập huấn.
Quản lý mật khẩu tập trung với 1Password cho doanh nghiệp
Sử dụng mật khẩu yếu hoặc dùng chung một mật khẩu cho nhiều nền tảng là “lỗ hổng” vàng cho các cuộc tấn công Phishing.
- Lợi ích từ 1Password: Công cụ giúp tạo và lưu trữ các mật khẩu phức tạp dưới dạng mã hóa. Đặc biệt, 1Password sở hữu tính năng cảnh báo thông minh: hệ thống sẽ không tự động điền thông tin nếu nhận diện địa chỉ URL của trang web không khớp với dữ liệu gốc.
- Hiệu quả: Tính năng này giúp ngăn chặn việc nhân viên vô tình nộp mật khẩu cho các website giả mạo cực nhanh, giúp bảo vệ tài sản số của công ty an toàn và chuyên nghiệp nhất.
Bảo vệ dữ liệu cuối cùng với giải pháp Acronis Cyber Protect

Trong trường hợp xấu nhất khi một cuộc tấn công Phishing dẫn đến việc hệ thống bị nhiễm Ransomware (mã độc tống tiền), doanh nghiệp cần một phương án dự phòng hoàn hảo.
- Giải pháp: Acronis tích hợp giữa sao lưu dữ liệu và an ninh mạng. Nếu dữ liệu bị mã hóa, bạn có thể thực hiện khôi phục lại trạng thái tệp tin ban đầu chỉ trong vài phút.
- Tính linh hoạt: Việc kết hợp Acronis giúp doanh nghiệp luôn chủ động trong mọi tình huống, đảm bảo tính liên tục của công việc và đạt hiệu quả quản trị rủi ro tối ưu.
Việc ứng dụng đồng bộ hệ sinh thái bảo mật từ Microsoft cùng các giải pháp hàng đầu như Kaspersky, Acronis và 1Password là chiến lược thông minh để doanh nghiệp bứt phá năng suất lao động an toàn.
Phải làm gì khi bị tấn công bởi Phishing Email?
Nếu bạn lỡ nhấp vào link hoặc cung cấp thông tin cho kẻ gian, hãy bình tĩnh và thực hiện các bước xử lý sự cố cực nhanh sau đây:
– Bước 1: Ngắt kết nối mạng ngay lập tức để ngăn chặn mã độc lây lan hoặc gửi dữ liệu về máy chủ tin tặc.
– Bước 2: Đổi mật khẩu khẩn cấp cho tài khoản vừa bị lộ và tất cả các tài khoản quan trọng khác có dùng chung mật khẩu.
– Bước 3: Báo cáo cho bộ phận IT tại công ty để họ tiến hành rà soát hệ thống và cô lập rủi ro chuyên nghiệp.
– Bước 4: Quét virus toàn bộ thiết bị bằng các phần mềm bảo mật uy tín để loại bỏ các mã độc ẩn mình.
Để phòng chống Phishing Email hiệu quả, MSO cung cấp giải pháp Microsoft 365 tích hợp Microsoft Defender và EG-Platform chuyên nghiệp. Hệ thống sử dụng trí tuệ nhân tạo để tự động quét đường dẫn, tệp đính kèm và lọc thư rác cực nhanh theo thời gian thực. Với sự hỗ trợ từ chuyên gia MSO, doanh nghiệp của bạn sẽ sở hữu hạ tầng bảo mật chuẩn quốc tế, giúp bứt phá năng suất và an toàn tuyệt đối chỉ trong thời gian ngắn thiết lập.
Các câu hỏi thường gặp (FAQs)
Để giúp bạn và doanh nghiệp làm chủ kỹ năng bảo mật và xử lý các tình huống phát sinh một cách tự tin, dưới đây là tổng hợp giải đáp cho những thắc mắc phổ biến nhất liên quan đến Phishing Email:
Phishing Email có thể lây nhiễm virus nếu tôi chỉ mở xem thư mà không nhấp vào bất kỳ đường dẫn nào không?
Trên các ứng dụng Email hiện đại và chuyên nghiệp như Outlook, việc chỉ mở xem nội dung thư rất hiếm khi gây nhiễm virus trực tiếp. Tuy nhiên, nếu bạn cho phép hệ thống hiển thị hình ảnh tự động từ nguồn lạ hoặc sử dụng các trình duyệt cũ có lỗ hổng bảo mật, mã độc vẫn có thể thực thi ngầm. Giải pháp hiệu quả là bạn nên duy trì việc cập nhật phần mềm lên phiên bản mới nhất để bảo vệ dữ liệu an toàn.
Tại sao các Email lừa đảo tinh vi vẫn có thể vượt qua được hệ thống tường lửa của công ty?
Tội phạm mạng hiện nay liên tục thay đổi mã nguồn và sử dụng các máy chủ sạch để phát tán thư nhằm qua mặt các danh sách đen truyền thống. Đây là lý do doanh nghiệp cần trang bị một hệ thống bảo mật dựa trên phân tích hành vi và trí tuệ nhân tạo (AI) để phát hiện các dấu hiệu bất thường cực nhanh thay vì chỉ dựa vào các bộ lọc tĩnh, giúp quy trình phòng chống diễn ra linh hoạt và chuyên nghiệp hơn.
Việc thiết lập bản ghi DMARC có giúp doanh nghiệp chặn đứng hoàn toàn Email giả mạo không?
DMARC là giải pháp tối ưu để ngăn chặn kẻ gian giả mạo chính tên miền của doanh nghiệp bạn để gửi thư lừa đảo. Tuy nhiên, công cụ này không thể chặn được các thư gửi từ những tên miền gần giống (ví dụ: @ms0.vn thay vì @mso.vn). Vì vậy, việc kết hợp cấu hình kỹ thuật chuẩn xác với quy trình đào tạo nhận thức cho nhân viên là phương án hiệu quả để bảo vệ hạ tầng thông tin toàn diện hằng ngày.
Làm thế nào để kiểm tra một liên kết trong Email có dấu hiệu lừa đảo mà không cần nhấp vào?
Bạn có thể thực hiện mẹo kiểm tra cực nhanh bằng cách di con trỏ chuột (không nhấn) lên trên nút bấm hoặc đường dẫn đó. Ngay lập tức, địa chỉ URL thực tế sẽ hiện ra ở góc dưới màn hình. Nếu địa chỉ này là một chuỗi ký tự lạ hoặc không chứa tên miền chính thức của đơn vị gửi, đó chắc chắn là một bức thư lừa đảo. Thao tác này chỉ mất vài giây nhưng giúp bạn nhận diện Phishing Email Một cách chuẩn xác và chuyên nghiệp.
Tôi nên xử lý thế nào nếu lỡ nhập thông tin tài khoản vào một trang web lừa đảo?
Bạn cần thực hiện ngay lập tức các bước sau: đổi mật khẩu tài khoản bị lộ, kích hoạt xác thực đa yếu tố (MFA) và báo cáo sự cố cho bộ phận IT tại MSO hoặc quản trị viên của công ty. Quy trình ứng phó khẩn cấp này giúp cô lập rủi ro cực nhanh, ngăn chặn tin tặc truy cập sâu vào hệ thống dữ liệu doanh nghiệp và giảm thiểu thiệt hại tài chính một cách hiệu quả.
Kết luận
Thấu hiểu Phishing Email là gì và các thủ đoạn tinh vi của tội phạm mạng là bước đi chiến lược để bảo vệ tài sản số của doanh nghiệp. Trong kỷ nguyên công nghiệp 4.0, sự an toàn thông tin không còn là trách nhiệm riêng của bộ phận IT mà là của mọi nhân sự trong tổ chức. Bằng cách luôn duy trì sự cảnh giác cao độ, tuân thủ các checklist nhận diện và trang bị những giải pháp công nghệ vượt trội, bạn hoàn toàn có thể vô hiệu hóa mọi nỗ lực tấn công từ bên ngoài.
———————————————————
Fanpage: MSO.vn – Microsoft 365 Việt Nam
Hotline: 024.9999.7777