Nội dung bài viết
Việc ứng dụng AI tạo sinh mang lại năng suất vượt trội nhưng cũng đặt ra bài toán lớn về an toàn thông tin khi nhân sự vô tình nhập các dữ liệu nhạy cảm vào câu lệnh. Làm thế nào để doanh nghiệp khai thác sức mạnh của hệ sinh thái Microsoft 365 mà vẫn bảo vệ vẹn toàn tài sản trí tuệ? Bài viết dưới đây MSO sẽ cung cấp giải pháp chống rò rỉ dữ liệu Copilot bằng Prompt, giúp bạn thiết lập hàng rào bảo mật cực nhanh ngay từ khâu đầu vào, kiểm soát rủi ro thông tin và đảm bảo tuân thủ các quy định vận hành của tổ chức.
Tổng hợp mẫu câu chống rò rỉ dữ liệu Copilot bằng Prompt
Việc áp dụng trực tiếp các kỹ thuật định hình câu lệnh dưới đây sẽ giúp nhân sự chống rò rỉ dữ liệu Copilot bằng Prompt cực nhanh. Các mẫu câu lệnh (Prompt templates) thiết lập ranh giới hệ thống, phân tách dữ liệu, kiểm tra chéo đầu ra và kịch bản ứng dụng được thiết kế để yêu cầu AI bỏ qua các dữ liệu nhạy cảm trước khi tiến hành quá trình phân tích và xuất bản đầu ra.
Kỹ thuật thiết lập ranh giới hệ thống (System Instructions)
Kỹ thuật này sử dụng các mệnh lệnh mang tính phủ định mạnh ở ngay đầu Prompt, chỉ định rõ những gì AI không được phép làm hoặc không được phép đọc. Việc thiết lập ranh giới ngay từ đầu giúp bộ lọc của mô hình ngôn ngữ tự động chặn các luồng thông tin không phù hợp.
- Mẫu câu lệnh: “Bạn là trợ lý tổng hợp thông tin. Hãy tóm tắt nội dung chuỗi thảo luận trong Teams ngày hôm nay. QUAN TRỌNG: Bỏ qua tất cả các tin nhắn, tệp đính kèm hoặc email có gắn nhãn ‘Confidential’, ‘Internal Only’. Không đưa bất kỳ thông tin nào liên quan đến quỹ lương, ngân sách thưởng hoặc thông tin cá nhân của nhân viên vào bản tóm tắt này.”
Kỹ thuật phân tách dữ liệu (Data Separation)
Khi câu lệnh buộc phải chứa cả thông tin hướng dẫn và dữ liệu cần xử lý, việc sử dụng các dấu câu để phân tách rạch ròi sẽ giúp AI hiểu chính xác đâu là nguồn dữ liệu được phép sử dụng, đâu là thông tin cấm. Bạn có thể chống rò rỉ dữ liệu Copilot bằng prompt thông qua việc sử dụng dấu ngoặc vuông [ ], dấu ngoặc kép ” “, hoặc các thẻ định dạng < >.
- Mẫu câu lệnh: “Hãy viết một email phản hồi khiếu nại của khách hàng dựa trên các thông tin kỹ thuật trong phần [Thông tin sản phẩm công khai]. QUY TẮC BẮT BUỘC: KHÔNG trích xuất bất kỳ số liệu nào từ phần [Bảng giá vốn nội bộ] hoặc [Chiết khấu đại lý] trong tệp tài liệu đính kèm. Chỉ tập trung vào cách khắc phục lỗi phần mềm.“
Kỹ thuật kiểm tra chéo đầu ra (Output Validation)
Ngay cả khi đã áp dụng các kỹ thuật khoanh vùng, bạn vẫn nên thêm một lớp bảo mật cuối cùng để chống rò rỉ dữ liệu Copilot bằng prompt với yêu cầu AI tự rà soát lại kết quả mà nó vừa tạo ra trước khi hiển thị lên màn hình.
- Mẫu câu lệnh: “Sau khi hoàn thành bản dự thảo hợp đồng, hãy tự đánh giá lại toàn bộ văn bản. Trước khi trả kết quả cuối cùng cho tôi, hãy đảm bảo rằng văn bản này KHÔNG chứa bất kỳ tên riêng của cá nhân, KHÔNG chứa địa chỉ IP hệ thống, và KHÔNG chứa các số liệu tài chính cụ thể. Nếu phát hiện có, hãy tự động thay thế bằng ký hiệu [BẢO MẬT].“
Kịch bản ứng dụng an toàn theo từng phòng ban
Mỗi phòng ban có những đặc thù dữ liệu riêng, do đó việc áp dụng kỹ thuật chống rò rỉ dữ liệu Copilot bằng prompt cũng cần được tinh chỉnh cho phù hợp với luồng công việc:
- Phòng Nhân sự (HR): Khi cần AI phân tích hàng trăm hồ sơ ứng viên, Prompt nên thiết lập: “Hãy tóm tắt kinh nghiệm làm việc và kỹ năng chuyên môn từ 50 CV trong thư mục này. Yêu cầu: Loại bỏ hoàn toàn họ tên, giới tính, ngày sinh, số điện thoại và địa chỉ thường trú của ứng viên khỏi bảng tổng hợp để đảm bảo tính khách quan.”
- Phòng Tài chính – Kế toán: Khi dùng AI phân tích báo cáo: “Hãy phân tích xu hướng chi phí vận hành quý 3 so với quý 2 dựa trên tỷ lệ phần trăm (%). Tuyệt đối không hiển thị các con số doanh thu thực tế hay số dư tài khoản ngân hàng trong kết quả phân tích.”
- Phòng Công nghệ – Lập trình (IT): Khi kiểm tra lỗi phần mềm: “Dưới đây là một đoạn mã giả (pseudo-code) mô phỏng logic của hệ thống đăng nhập. Hãy kiểm tra các lỗ hổng logic tiềm ẩn. Không yêu cầu tôi cung cấp mã nguồn lõi (core source code) hay khóa API (API keys) thực tế.”
Với những kỹ thuật cơ bản được chúng tôi chia sẻ trên đây, bạn hoàn toàn có thể áp dụng để chống rò rỉ dữ liệu Copilot bằng prompt trong chính doanh nghiệp hoặc tổ chức của mình. Tuy nhiên, tùy thuộc vào vị trí công việc và lĩnh vực đặc thù sẽ có những yêu cầu cụ thể riêng mang tính bảo mật an toàn cho dữ liệu nhạy cảm. Chính vì vậy, người dùng có thể liên hệ trực tiếp với MSO để nhận tư vấn 1: 1 từ chuyên gia bảo mật hàng đầu của chúng tôi.
Kết hợp chống rò rỉ dữ liệu Copilot bằng Prompt với hạ tầng bảo mật
Dù kỹ năng đặt câu lệnh của người dùng đóng vai trò vô cùng quan trọng, giải pháp chống rò rỉ dữ liệu Copilot bằng Prompt chỉ đạt hiệu quả tối đa khi được thiết lập song song với hệ thống bảo mật tự động. Sự kết hợp này giúp tạo ra lớp phòng thủ kép, loại bỏ triệt để các rủi ro từ sai sót vô ý của con người.
Tích hợp Microsoft Purview và nhãn dán độ nhạy (Sensitivity Labels)
Công nghệ Microsoft Copilot được thiết kế để tuân thủ tuyệt đối các quy tắc quản trị dữ liệu từ Microsoft Purview:
- Phân loại dữ liệu tự động: Doanh nghiệp áp dụng hệ thống nhãn dán độ nhạy (Sensitivity Labels) cho toàn bộ tệp tin và email theo các cấp độ: Public, Internal, Confidential, Highly Confidential.
- Cơ chế chặn truy cập thông minh: Khi hệ thống được cấu hình chuẩn xác, nếu người dùng cố tình hoặc vô ý nhập Prompt yêu cầu: “Hãy tóm tắt kế hoạch lương thưởng năm sau”, Copilot sẽ tự động quét nhãn dán của tệp dữ liệu. Nếu tài liệu mang nhãn Confidential và tài khoản người dùng không có quyền truy cập, AI sẽ lập tức từ chối lệnh và thông báo không đủ thẩm quyền, ngăn chặn rò rỉ tin mật tức thì.
Cấu hình Data Loss Prevention (DLP) chặn từ khóa nhạy cảm
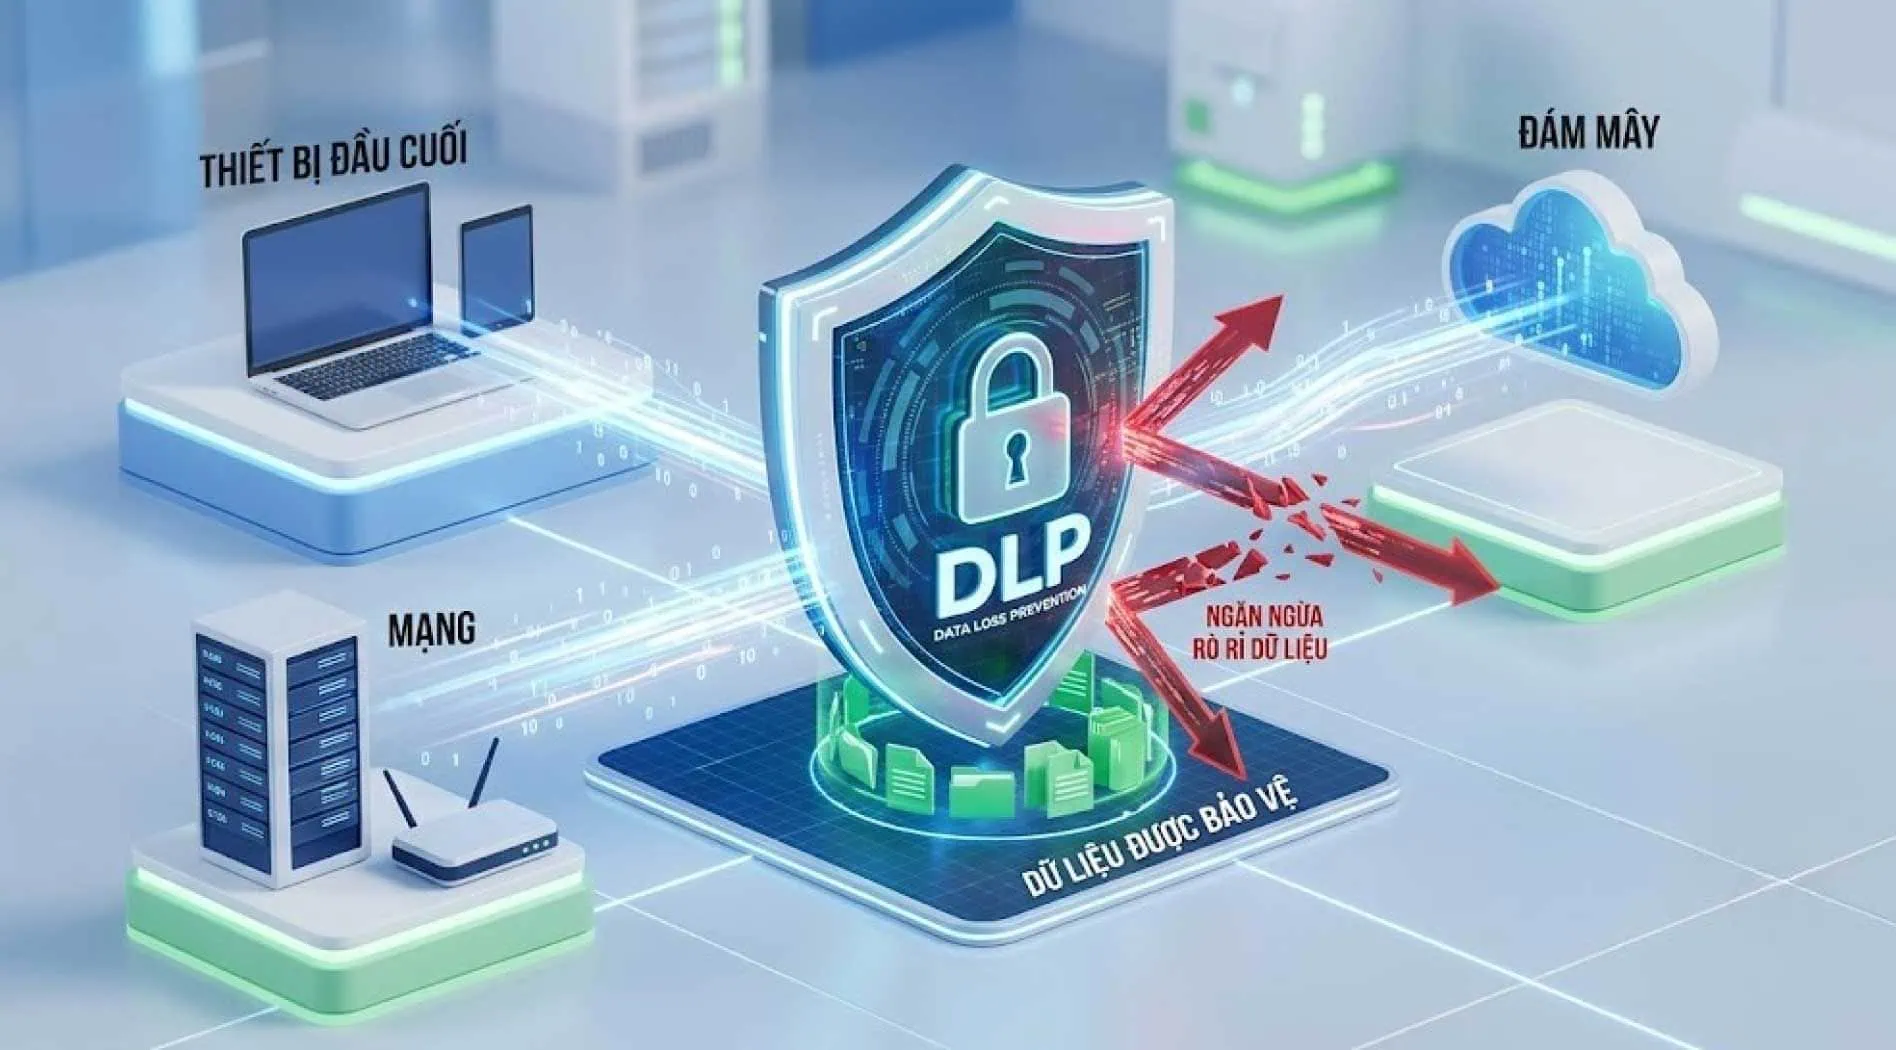
Quản trị viên hệ thống có thể thiết lập các chính sách Phòng chống mất mát dữ liệu (DLP) dành riêng cho luồng tương tác với AI:
- Tự động quét Prompt theo thời gian thực: Hệ thống DLP sẽ rà soát nội dung câu lệnh ngay khi người dùng nhấn gửi, trước khi dữ liệu kịp chuyển đến mô hình AI.
- Chặn lệnh và cảnh báo vi phạm: Nếu phát hiện Prompt chứa các định dạng dữ liệu cấm (như dãy 16 số thẻ tín dụng, mã số thuế, từ khóa “Mã PIN”, “Passcode” hay dữ liệu định danh cá nhân), hệ thống sẽ lập tức chặn gửi lệnh, hiển thị thông báo vi phạm chính sách bảo mật cho nhân viên và tự động ghi nhận nhật ký (log) gửi về bộ phận IT để quản lý.
Rủi ro và vai trò của chống rò rỉ dữ liệu Copilot bằng prompt
Rủi ro rò rỉ xảy ra khi người dùng vô tình đưa các thông tin nhạy cảm vào câu lệnh (Prompt) hoặc yêu cầu AI quét các vùng dữ liệu không phù hợp. Việc chống rò rỉ dữ liệu Copilot bằng Prompt là giải pháp sử dụng cấu trúc ngôn ngữ và các chỉ thị giới hạn để ngăn chặn AI truy xuất, hiển thị hoặc tổng hợp các dữ liệu mật vượt ngoài bối cảnh cho phép.
Cơ chế đọc hiểu dữ liệu của Microsoft 365 Copilot
Trong môi trường doanh nghiệp, Copilot không hoạt động độc lập như các công cụ chat thông thường mà được kết nối trực tiếp với trung tâm dữ liệu Microsoft Graph.
- Khả năng truy cập rộng: Copilot có thể đọc và liên kết toàn bộ luồng thông tin thuộc quyền truy cập của tài khoản người dùng từ Email Outlook, tin nhắn Teams, lịch họp cho đến toàn bộ tài liệu lưu trữ trên SharePoint và OneDrive.
- Điểm rủi ro cốt lõi: Nếu người dùng đặt câu hỏi quá mở, thiếu ranh giới ngữ cảnh hoặc không chỉ định rõ phạm vi tìm kiếm, Copilot có thể tự động trích xuất cả những tài liệu nội bộ nhạy cảm (như bảng lương, báo cáo tài chính chưa công bố, kế hoạch M&A) để đưa vào câu trả lời, dẫn đến nguy cơ phơi bày thông tin mật trên màn hình hoặc bị rò rỉ ra bên ngoài.
Các tình huống rò rỉ thông tin phổ biến qua câu lệnh (Prompt)
Rò rỉ dữ liệu qua Prompt phần lớn không bắt nguồn từ ý định phá hoại mà đến từ thói quen đặt lệnh thiếu cẩn trọng của nhân sự trong quá trình làm việc hàng ngày:
- Công khai chiến lược nội bộ: Nhân viên nhập lệnh “Hãy tóm tắt biên bản cuộc họp sáng nay”, nhưng tệp biên bản đó lại chứa thông tin bảo mật về kế hoạch sáp nhập doanh nghiệp, chiến lược định giá sản phẩm mới hoặc danh sách cắt giảm nhân sự.
- Đưa dữ liệu định danh cá nhân (PII) vào khung chat: Nhân viên hỗ trợ sao chép toàn bộ email của khách hàng (bao gồm họ tên, số điện thoại, địa chỉ nhà riêng và lịch sử giao dịch) vào Copilot để nhờ “Soạn thư phản hồi xin lỗi khách hàng này”.
- Chia sẻ tài sản trí tuệ và số liệu tài chính: Lập trình viên dán trực tiếp mã nguồn lõi (Core source code) vào khung chat để nhờ AI sửa lỗi, hoặc kế toán viên tải lên bảng cân đối kế toán chưa công bố để yêu cầu AI phân tích dòng tiền.
Lợi ích khi kiểm soát rò rỉ bằng Prompt
Việc làm chủ kỹ thuật chống rò rỉ dữ liệu Copilot bằng Prompt mang lại lớp phòng vệ tức thì và trực tiếp cho doanh nghiệp:
- Tạo lớp phòng vệ chủ động: Prompt đóng vai trò là “chốt chặn” an ninh đầu tiên từ phía người dùng, giúp chủ động hướng dẫn AI cách ly và bỏ qua các thông tin nhạy cảm trước khi xử lý đầu ra.
- Bảo vệ uy tín thương hiệu: Ngăn chặn nguy cơ rò rỉ dữ liệu của khách hàng, đối tác và các chiến lược kinh doanh cốt lõi, duy trì niềm tin bền vững trên thị trường.
- Đảm bảo tuân thủ tiêu chuẩn quốc tế: Hỗ trợ doanh nghiệp đáp ứng các khung pháp lý khắt khe về bảo vệ dữ liệu như GDPR, HIPAA và Luật An ninh mạng, tránh các khoản phạt tài chính và rủi ro pháp lý nghiêm trọng.
3 Nguyên tắc cốt lõi chống rò rỉ dữ liệu copilot bằng prompt
Để chống rò rỉ dữ liệu Copilot bằng Prompt hiệu quả và triệt để, nhân sự cần tuân thủ 3 nguyên tắc định dạng dữ liệu cốt lõi: ẩn danh hóa thông tin, giới hạn phạm vi truy xuất và thiết lập bối cảnh giả lập. Việc áp dụng các nguyên tắc này chỉ mất vài phút trước mỗi phiên làm việc nhưng mang lại hiệu quả bảo vệ thông tin lâu dài cho doanh nghiệp.
Ẩn danh hóa và làm mờ dữ liệu (Data Anonymization)
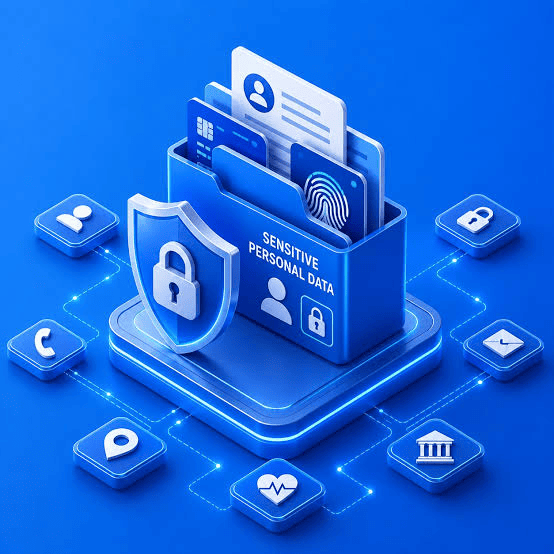
Nguyên tắc đầu tiên và quan trọng nhất khi tương tác với AI là tuyệt đối không cung cấp dữ liệu “thô” chứa thông tin định danh trực tiếp. Người dùng cần chủ động làm mờ hoặc ẩn danh hóa dữ liệu trước khi đưa vào câu lệnh:
Những thông tin tuyệt đối tránh nhập: Không đưa tên thật của khách hàng/đối tác, số CCCD, thông tin thẻ ngân hàng, địa chỉ IP máy chủ nội bộ, tên các dự án tuyệt mật hay số liệu tài chính chính xác đến từng đồng.
Cách sử dụng biến số đại diện: Thay thế dữ liệu thực bằng các ký hiệu hoặc biến số giả định.
- Ví dụ kém an toàn: “Hãy phân tích hợp đồng của Công ty A với ngân sách 50 tỷ VND.”
- Cách viết chuẩn an toàn: “Hãy phân tích mẫu hợp đồng của [Khách hàng X] với ngân sách [Y tỷ VND].”
- Hiệu quả: AI vẫn phân tích chuẩn xác cấu trúc logic và điều khoản của bài toán mà hoàn toàn không nắm giữ dữ liệu nhạy cảm thực tế của doanh nghiệp.
Giới hạn vùng truy xuất (Scoping)
Do Copilot có khả năng tự động truy vấn rộng trên hệ sinh thái Microsoft Graph, người dùng cần khoanh vùng phạm vi hoạt động của AI trong một không gian an toàn:
Loại bỏ các câu lệnh mở: Tránh sử dụng các câu lệnh chung chung như “Hãy tìm mọi thứ liên quan đến dự án X” hoặc “Tổng hợp toàn bộ email tuần qua”. Những lệnh này khiến AI tự động gom quét cả những tệp tài liệu bảo mật mà tài khoản của bạn vô tình có quyền truy cập.
Sử dụng chỉ thị khoanh vùng cụ thể: Yêu cầu AI chỉ được phép đọc dữ liệu từ một nguồn chỉ định duy nhất.
- Mẫu câu lệnh: “Chỉ dựa trên nội dung của tệp ‘Bao_cao_marketing_Q3.docx’ đang mở, hãy tóm tắt 3 ý chính. Tuyệt đối không trích xuất thêm dữ liệu từ thư mục SharePoint hay lịch sử Email.”
- Hiệu quả: Ép AI hoạt động trong một tập dữ liệu khép kín, triệt tiêu nguy cơ đọc nhầm tài liệu mật.
Bối cảnh giả lập (Fictional Context)
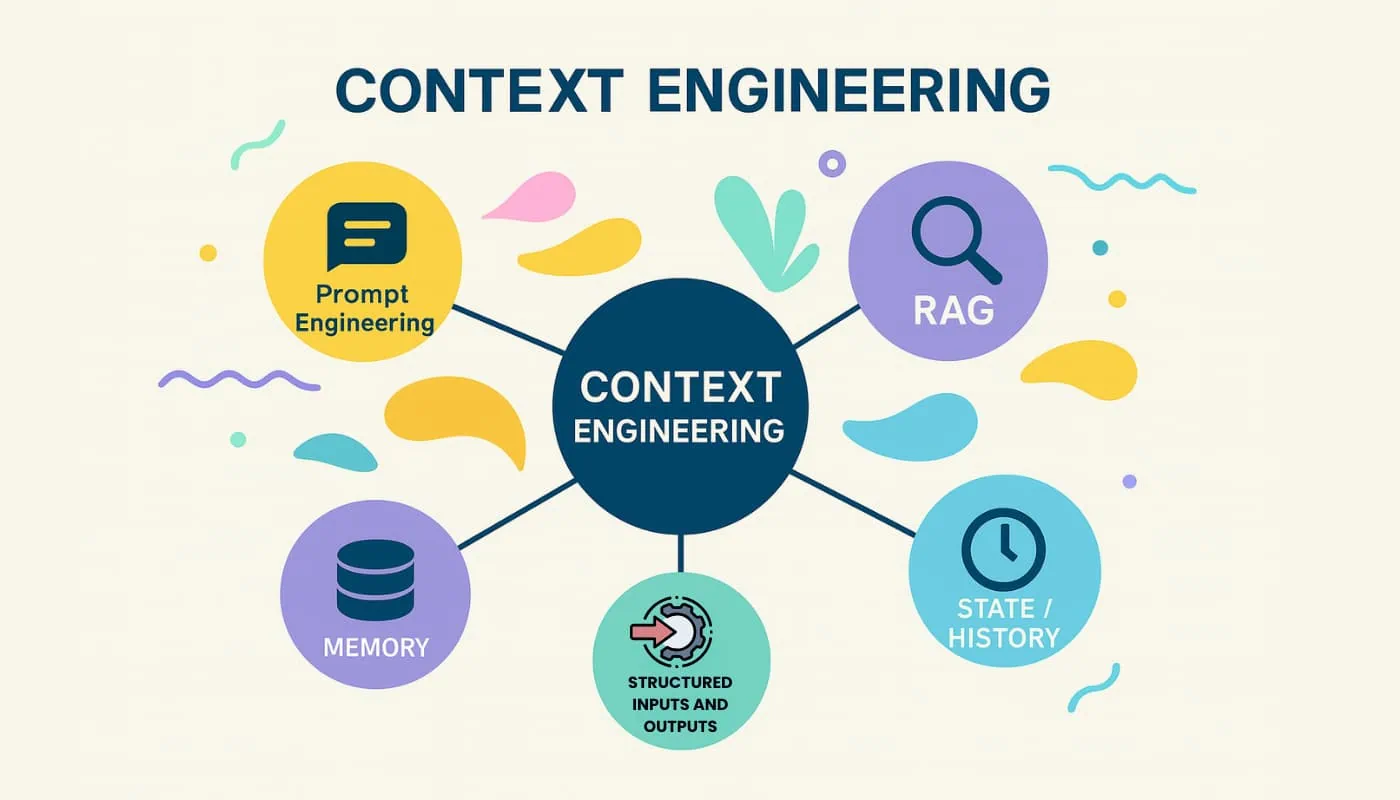
Khi cần AI hỗ trợ xây dựng kịch bản xử lý khủng hoảng, tham vấn pháp lý hoặc tối ưu quy trình kỹ thuật nhạy cảm, nguyên tắc bối cảnh giả lập sẽ tạo ra một “màng lọc” bảo vệ thông tin hoàn hảo:
Tránh đưa tình huống thực tế của doanh nghiệp: Không dán trực tiếp sự cố nội bộ đang diễn ra vào khung chat (ví dụ: “Công ty chúng ta đang bị kiện vì lỗi lô hàng ngày 15/08, hãy viết văn bản giải trình”).
Đưa AI vào kịch bản giả định (Hypothetical Scenario): Thay đổi toàn bộ tên riêng và sự kiện thành tình huống mô phỏng.
- Mẫu câu lệnh: “Hãy đóng vai một chuyên gia PR, xây dựng khung thông cáo báo chí xử lý khủng hoảng cho một công ty sản xuất giả định tên là [Công ty Z] khi gặp sự cố về chất lượng sản phẩm. Không đề cập đến bất kỳ tên thương hiệu hay sự kiện thực tế nào.”
- Hiệu quả: Doanh nghiệp vẫn nhận được giải pháp tư vấn chuyên sâu từ AI mà không làm rò rỉ bất kỳ thông tin khủng hoảng nội bộ nào ra bên ngoài.
Quy trình đào tạo kỹ năng chống rò rỉ dữ liệu Copilot bằng prompt
Để chiến lược chống rò rỉ dữ liệu Copilot bằng Prompt đi vào thực tiễn vận hành, doanh nghiệp cần ban hành quy tắc ứng xử AI rõ ràng và tổ chức các chương trình đào tạo thực chiến định kỳ, giúp đội ngũ nhân sự hình thành thói quen tương tác an toàn.
Ban hành cẩm nang Prompt Engineering nội bộ
Doanh nghiệp cần xây dựng cuốn cẩm nang hướng dẫn sử dụng AI (AI Usage Guidelines) dành riêng cho bộ máy nội bộ, quy định chi tiết chuẩn mực giao tiếp với Copilot:
- Danh mục Được phép (Do) và Cấm (Don’t): Đưa ra các ví dụ trực quan đối chiếu giữa câu lệnh an toàn và câu lệnh tiềm ẩn rủi ro để nhân sự dễ dàng áp dụng.
- Danh sách dữ liệu cấm kỵ (Blacklist): Quy định bằng văn bản danh mục các dữ liệu tuyệt đối không được đưa vào khung chat dưới mọi hình thức, bao gồm: thông tin tài khoản ngân hàng, mã nguồn lõi (Core source code), dữ liệu định danh cá nhân (PII), thông tin y tế/bệnh án và các tài liệu họp Hội đồng quản trị chưa công bố.
Đánh giá và rà soát lịch sử tương tác
Sự giám sát từ bộ phận IT đóng vai trò then chốt trong việc duy trì kỷ luật an toàn thông tin:
- Giám sát qua Microsoft 365 Admin Center: Sử dụng các công cụ báo cáo truy vết để kiểm tra tần suất, phương thức và xu hướng sử dụng AI của từng phòng ban.
- Phát hiện sớm rủi ro (Usage Reports): Phân tích báo cáo giúp IT nhận diện kịp thời các bất thường ví dụ như nhân sự liên tục nhập Prompt truy vấn các tài liệu nằm ngoài phạm vi công việc chuyên môn, từ đó có biện pháp nhắc nhở hoặc điều chỉnh phân quyền cực nhanh.
Xây dựng văn hóa bảo mật trong kỷ nguyên AI
Công nghệ hay giải pháp kỹ thuật dù hiện đại đến đâu cũng không thể thay thế hoàn toàn nhận thức của con người:
- Doanh nghiệp cần quán triệt tinh thần: Mỗi nhân sự là một “bức tường lửa” sống bảo vệ tài sản thông tin của tổ chức.
- Sự cẩn trọng trong từng câu lệnh, từng thao tác nhấp chuột chính là lớp giáp bảo vệ vững chắc nhất, giúp doanh nghiệp an tâm khai thác tối đa sức mạnh của AI mà vẫn bảo vệ vẹn toàn bí mật kinh doanh.
Dịch vụ tư vấn và triển khai bảo mật Microsoft 365 Copilot toàn diện tại MSO
Việc thiết lập các lớp phòng vệ chống rò rỉ dữ liệu Copilot không chỉ dừng lại ở kỹ năng viết Prompt của nhân sự mà cần một chiến lược hạ tầng bảo mật chuẩn hóa. Hợp tác cùng MSO – đối tác ủy quyền uy tín của Microsoft tại Việt Nam, doanh nghiệp của bạn sẽ được hỗ trợ toàn diện từ kỹ thuật đến vận hành:
- Tư vấn & thiết lập kiến trúc bảo mật Copilot: Đội ngũ kỹ sư MSO hỗ trợ khảo sát toàn bộ hệ thống lưu trữ, phân loại kho dữ liệu và cấu hình phân quyền truy cập dựa trên vai trò (RBAC) chính xác cho từng phòng ban.
- Cấu hình Microsoft Purview & DLP chuyên sâu: Triển khai đồng bộ hệ thống nhãn dán độ nhạy (Sensitivity Labels), thiết lập bộ quy tắc Phòng chống mất mát dữ liệu (DLP) nhằm chặn đứng các nguy cơ rò rỉ thông tin mật qua Prompt theo thời gian thực.
- Đào tạo Prompt Engineering & Đồng hành 24/7: MSO tổ chức các chương trình đào tạo thực chiến cho nhân sự, ban hành cẩm nang sử dụng AI an toàn nội bộ và hỗ trợ kỹ thuật liên tục, giúp doanh nghiệp tối ưu hóa chi phí đầu tư bản quyền Microsoft 365.
Nếu doanh nghiệp của bạn đang cần đánh giá mức độ an toàn thông tin hoặc tư vấn lộ trình triển khai Microsoft 365 Copilot bảo mật nhất, vui lòng liên hệ Hotline 024.9999.7777 hoặc nhấp vào liên kết bên dưới:
Các câu hỏi thường gặp (FAQ)
Dưới đây là giải đáp trực tiếp cho 5 câu hỏi phổ biến giúp doanh nghiệp nắm rõ cơ chế bảo vệ thông tin khi vận hành Microsoft 365 Copilot:
- Chỉ dùng Prompt có đảm bảo chống rò rỉ dữ liệu Copilot hoàn toàn không?
Không hoàn toàn. Prompt đóng vai trò là chốt chặn an ninh đầu tiên từ phía người dùng, nhưng để đạt độ an toàn tuyệt đối, doanh nghiệp cần kết hợp đồng bộ với hạ tầng bảo mật hệ thống như Microsoft Purview và DLP.
- Copilot có tự động học và ghi nhớ các dữ liệu nhạy cảm nhập trong Prompt không?
Không. Microsoft cam kết toàn bộ dữ liệu nhập vào Prompt và phản hồi từ Copilot được cô lập trong phạm vi Tenant của doanh nghiệp, không được sử dụng để huấn luyện mô hình AI công cộng.
- Làm sao để ngăn nhân viên vô ý yêu cầu Copilot tóm tắt tài liệu mật?
Doanh nghiệp nên áp dụng nhãn dán độ nhạy (Sensitivity Labels) qua Microsoft Purview. Khi tài liệu được dán nhãn Confidential, Copilot sẽ tự động từ chối truy xuất đối với các tài khoản không có đủ thẩm quyền.
- Khi cấu hình chính sách DLP, các Prompt vi phạm có bị chặn gửi ngay lập tức không?
Có. Luồng DLP được thiết lập sẽ rà soát Prompt theo thời gian thực. Nếu phát hiện các chuỗi thông tin nhạy cảm (như số thẻ tín dụng, mã PIN, PII), hệ thống sẽ chặn gửi lệnh cực nhanh và phát cảnh báo vi phạm.
Tổng Kết
Chống rò rỉ dữ liệu Copilot bằng Prompt là kỹ năng nền tảng và bắt buộc đối với mọi doanh nghiệp trong thời đại số. Việc làm chủ các nguyên tắc ẩn danh hóa, khoanh vùng truy xuất và sử dụng bộ mẫu câu lệnh chuẩn hóa không chỉ giúp nhân sự khai thác tối đa sức mạnh của AI mà còn tạo lập lớp phòng vệ chủ động bảo vệ tài sản trí tuệ.
———————————————————
Fanpage: MSO.vn – Microsoft 365 Việt Nam
Hotline: 024.9999.7777