Nội dung bài viết
Hệ thống bảo mật của doanh nghiệp bạn có đang để lộ lỗ hổng chết người nơi mà nhân sự vô tình hoặc cố ý sao chép tệp dữ liệu nhạy cảm ra USB, tải lên công cụ AI công cộng hay gửi qua tin nhắn trước khi các công cụ DLP truyền thống kịp phản hồi?
Độ trễ từ việc gửi dữ liệu về máy chủ trung tâm không chỉ gây giật lag trải nghiệm làm việc mà còn khiến doanh nghiệp mất kiểm soát thông tin tuyệt mật trong tích tắc. Bài viết dưới đây MSO sẽ phân tích chi tiết Faster DLP Enforcement – một cơ chế xử lý chính sách ngay trên bộ nhớ RAM ở cấp hệ điều hành, làm rõ quy trình vận hành 4 bước khép kín và các kịch bản ngăn chặn rò rỉ dữ liệu tức thì (Near Real-time) cho doanh nghiệp!
Faster DLP Enforcement là gì?
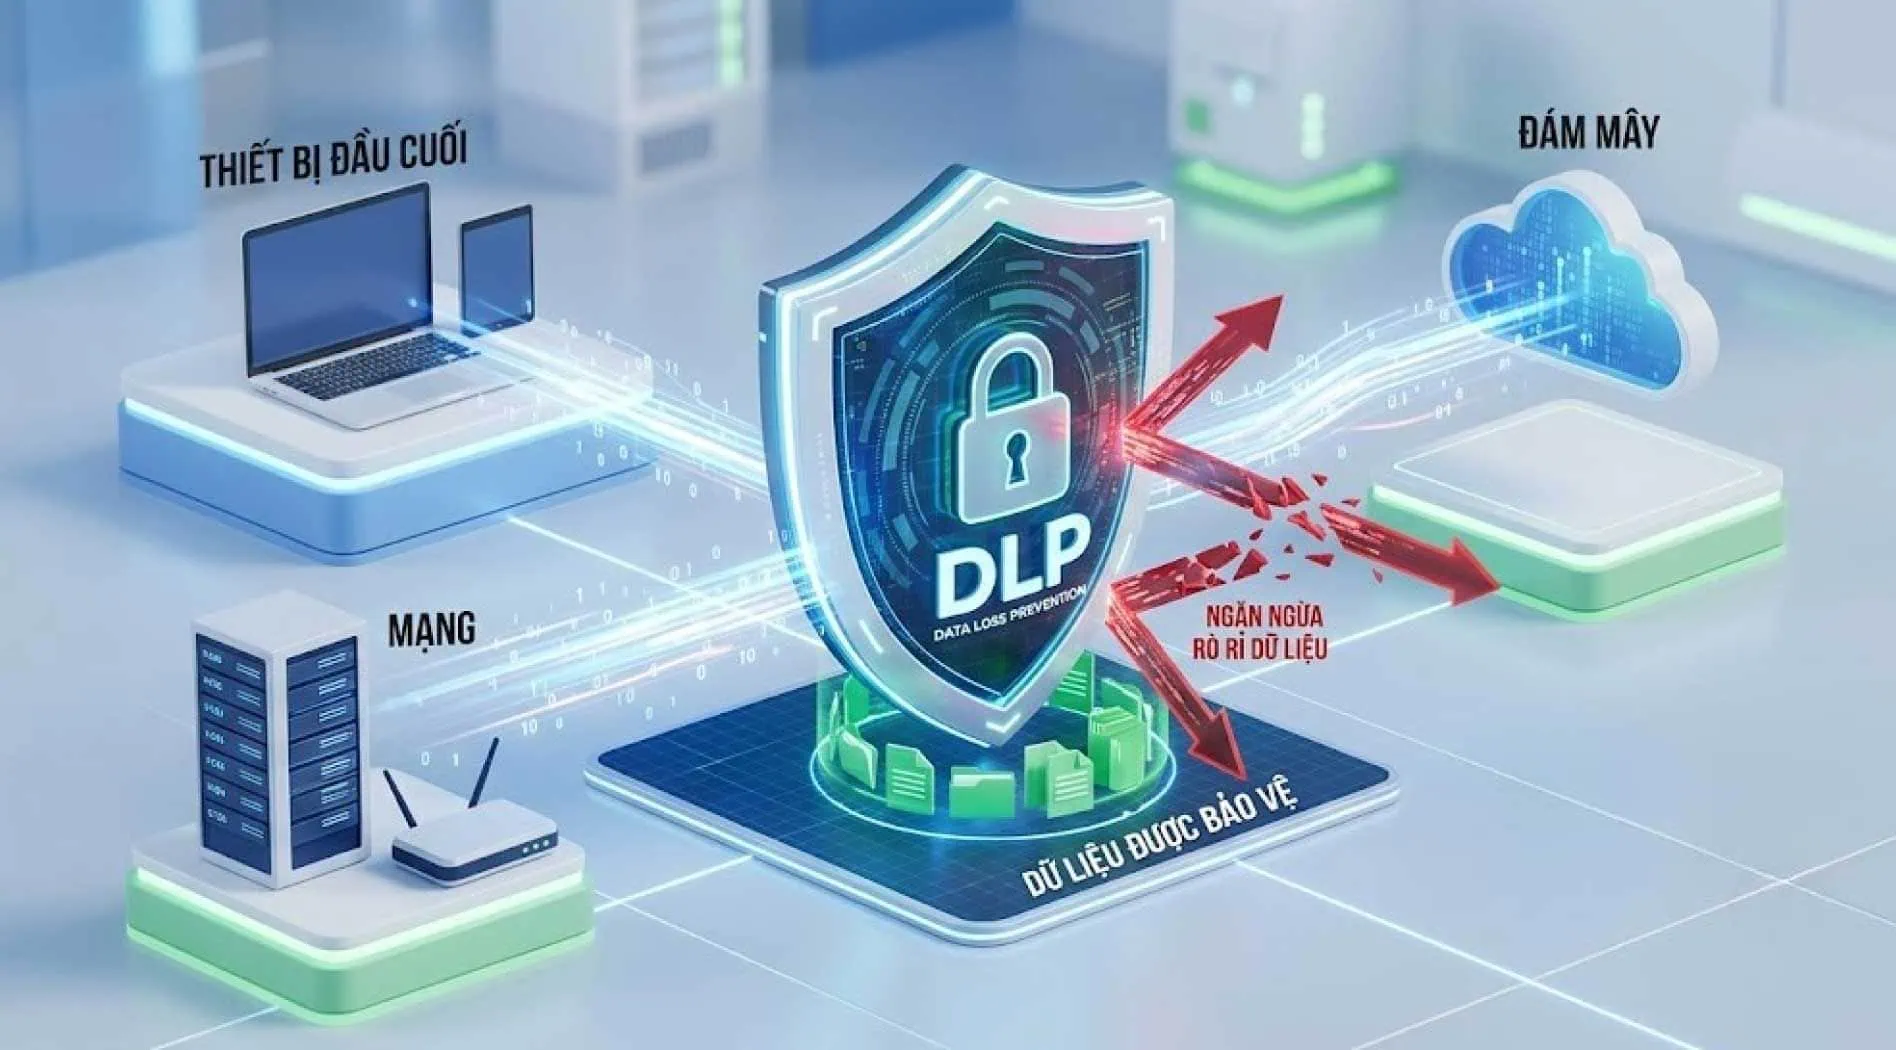
Faster DLP Enforcement là cơ chế tối ưu hóa tốc độ thực thi chính sách ngăn chặn rò rỉ dữ liệu (Data Loss Prevention), cho phép hệ thống phân tích ngữ cảnh, so khớp mẫu dữ liệu nhạy cảm và áp dụng hành động ngăn chặn gần như tức thì (Near Real-time) ngay tại thiết bị đầu cuối và các ứng dụng đám mây.
Bản chất kỹ thuật của Faster DLP Enforcement trong hệ sinh thái an toàn thông tin
Trong các hệ thống DLP thế hệ cũ, khi người dùng thực hiện thao tác trên một tệp tin (như sao chép vào USB, dán vào ứng dụng Chat, hoặc tải lên trình duyệt), tệp tin đó hoặc dữ liệu luồng phải được gửi về một dịch vụ kiểm tra tập trung (Centralized Inspection Service) hoặc gọi qua các cổng API đám mây. Khoảng thời gian từ lúc người dùng phát lệnh cho đến khi hệ thống phản hồi có thể kéo dài từ vài giây đến vài phút. Khoảng trễ này chính là “cửa sổ rủi ro” (Window of Exposure) để kẻ gian hoặc nhân viên vô tình phát tán thông tin ra ngoài trước khi lệnh chặn có hiệu lực.
Faster DLP Enforcement tái cấu trúc lại toàn bộ luồng xử lý này. Thay vì phụ thuộc vào các truy vấn đám mây bất đồng bộ, kiến trúc này đẩy các bảng nhận diện loại thông tin nhạy cảm (Sensitive Info Types – SITs) và chính sách active xuống trực tiếp thiết bị người dùng (Endpoint). Việc so khớp và đưa ra quyết định ngăn chặn diễn ra ngay tại bộ nhớ RAM của máy tính ở cấp hệ điều hành (OS Level), giúp rút ngắn thời gian phản hồi xuống mức mili-giây.
Sự khác biệt cốt lõi giữa DLP truyền thống và Faster DLP Enforcement
Hiểu rõ sự nâng cấp kỹ thuật giúp doanh nghiệp đánh giá chính xác giá trị của cơ chế thực thi nhanh:
- DLP truyền thống: Phụ thuộc vào việc quét dữ liệu theo chu kỳ (Scheduled Scanning) hoặc gửi dữ liệu về máy chủ trung tâm để phân tích. Khi người dùng thực hiện thao tác sao chép tệp tin dung lượng lớn, hệ thống có thể bị gián đoạn hoặc phản hồi chậm, dẫn đến việc người dùng đã kịp gửi tệp đi trước khi lệnh “Block” được áp dụng.
- Faster DLP Enforcement: Sử dụng kỹ thuật móc lệnh hệ thống (Kernel/OS Driver Hooking) kết hợp với bộ nhớ đệm chính sách song song (In-memory Policy Caching). Ngay khi sự kiện đọc/ghi file (File I/O Event) được khởi tạo, tác tử DLP kiểm tra ngay lập tức các mẫu dữ liệu nhạy cảm và chặn lệnh I/O đó trước khi ứng dụng kịp hoàn tất thao tác truyền dữ liệu.
Cơ chế vận hành kỹ thuật của Faster DLP Enforcement
Cơ chế vận hành của Faster DLP Enforcement gồm 4 bước khép kín: Tiếp nhận sự kiện tại cấp Kernel & Driver, đánh giá quy tắc trên bộ nhớ đệm RAM, thực thi chặn tức thì (Just-in-Time Blocking) và đồng bộ nhật ký bất đồng bộ (Asynchronous Telemetry).
Tiếp nhận sự kiện tại cấp Kernel và Driver (Low-level Event Interception)
Đây là bước khởi đầu then chốt giúp hệ thống can thiệp trực tiếp vào luồng thao tác của người dùng trước khi dữ liệu nhạy cảm kịp truyền ra ngoài:
- Tích hợp sâu tầng nhân: Tác tử an toàn thông tin (như Microsoft Purview Client Agent) được nhúng trực tiếp vào cấp nhân của hệ điều hành (Windows Kernel Driver hoặc macOS System Extension).
- Giám sát đa điểm thao tác: Hệ thống chủ động theo dõi mọi hành động của người dùng liên quan đến dữ liệu nhạy cảm, bao gồm: Sao chép/Di chuyển (Copy/Move), In ấn (Print), Tải lên trình duyệt (Web Upload), Ghi ra thiết bị ngoại vi (USB/Drive) hoặc dán qua bộ nhớ tạm (Clipboard).
- Tạm dừng tiến trình I/O (I/O Pause): Ngay khi sự kiện đọc/ghi dữ liệu vừa phát sinh, tác tử DLP lập tức tạm dừng luồng xử lý I/O ở cấp hệ điều hành trước khi dữ liệu kịp nạp vào bộ nhớ đệm của ứng dụng đích hay truyền qua card mạng.
Đánh giá quy tắc bằng bộ nhớ đệm song song (In-Memory Policy Evaluation)
Ngay sau khi tạm giữ luồng dữ liệu, quá trình phân tích và so khớp chính sách được thực hiện siêu tốc nhờ hạ tầng bộ nhớ RAM cục bộ:
- Bộ nhớ đệm chính sách cục bộ: Thay vì thực hiện các cuộc gọi API qua mạng về máy chủ đám mây gây độ trễ, tác tử duy trì một bản sao chính sách DLP đã được tối ưu hóa ngay trên RAM của máy tính.
- Mã hóa mẫu nhận diện (SITs): Các cấu trúc dữ liệu nhạy cảm bao gồm biểu thức chính quy (Regex), dấu vân tay tài liệu (Document Fingerprinting), từ khóa bảo mật và bộ phân loại học máy (Machine Learning Classifiers) được nén gọn và lưu trữ sẵn trong bộ nhớ đệm.
- So khớp siêu tốc: Tác tử tiến hành phân tích nội dung tệp tin và so sánh với các mẫu bảo mật hoàn toàn cục bộ, hoàn tất quá trình kiểm tra chỉ trong vài mili-giây.
Thực thi hành động chặn tức thì (Just-in-Time Blocking)
Dựa trên kết quả phân tích từ bộ nhớ RAM, tác tử DLP quyết định xử lý luồng thao tác ngay tại thời điểm thực thi nhằm đảm bảo an toàn tuyệt đối cho dữ liệu:
- Xử lý luồng hợp lệ: Nếu nội dung kiểm tra không chứa dữ liệu nhạy cảm hoặc đúng quyền truy cập, tác tử giải phóng luồng I/O để ứng dụng hoàn tất thao tác truyền dữ liệu mượt mà, người dùng hoàn toàn không cảm nhận được độ trễ.
- Hủy thao tác vi phạm (Pre-execution Block): Nếu phát hiện dữ liệu nhạy cảm (như số thẻ tín dụng, mã PII, mã nguồn phần mềm) bị truyền ra ứng dụng/địa chỉ không cho phép, tác tử lập tức gửi mã lỗi về cấp hệ điều hành để ngắt lệnh I/O ngay lập tức (Just-in-Time Action).
- Cảnh báo người dùng trực quan: Hệ thống tự động bật thông báo trên màn hình (User Pop-up Notification), giải thích rõ lý do hành động bị ngăn chặn và hướng dẫn quy trình xin cấp quyền tuân thủ nếu cần.
Đồng bộ hóa bất đồng bộ và tự động cập nhật chính sách (Asynchronous Telemetry & Policy Sync)
Khâu cuối cùng giúp hoàn thiện chu trình bảo mật bằng cách ghi nhận nhật ký và cập nhật quy tắc ngầm mà không làm suy giảm hiệu năng thiết bị:
- Vận hành độc lập với kết nối mạng: Toàn bộ quá trình quét và chặn ngắt vi phạm diễn ra cục bộ trên thiết bị, đảm bảo mạng Internet chập chờn hay mất kết nối (Offline) cũng không ảnh hưởng đến khả năng bảo vệ.
- Gửi nhật ký ngầm (Asynchronous Telemetry): Sau khi thực thi lệnh chặn thành công, tác tử mới đóng gói nhật ký sự kiện (Audit Logs) và gửi bất đồng bộ về trung tâm quản trị đám mây (như Microsoft Purview Compliance Portal).
- Cập nhật chính sách tự động: Tác tử định kỳ đồng bộ ngầm với đám mây để tải về các bộ quy tắc mới nhất, đảm bảo chính sách an toàn thông tin trên thiết bị đầu cuối luôn được làm mới liên tục mà không gây gián đoạn hệ thống.
Các tính năng cốt lõi và kịch bản áp dụng Faster DLP Enforcement
Ứng dụng Faster DLP Enforcement giúp kiểm soát dữ liệu nhạy cảm linh hoạt trên nhiều môi trường qua 4 kịch bản triển khai chính: Thiết bị đầu cuối (Endpoint), ứng dụng làm việc nhóm, trình duyệt Web và thiết bị nhân sự làm việc từ xa (Remote/BYOD).
Chặn đứng rò rỉ dữ liệu qua thiết bị ngoại vi và Clipboard (Endpoint DLP)
Nhân viên cố tình sao chép các tệp dữ liệu khách hàng vào ổ cứng di động, USB hoặc dùng phím tắt Ctrl+C / Ctrl+V để dán thông tin bảo mật sang phần mềm nhắn tin cá nhân.
- Cách hệ thống xử lý: Faster DLP Enforcement chặn đứng lệnh ghi tệp vào thiết bị USB hoặc vô hiệu hóa bộ nhớ tạm Clipboard ngay thời điểm nhấn phím.
- Giá trị mang lại: Triệt tiêu hoàn toàn rủi ro mất mát dữ liệu qua các cổng kết nối vật lý và thao tác sao chép thủ công.
Bảo vệ luồng tải dữ liệu trên trình duyệt web (Web Browser Protection)
Người dùng sử dụng các trình duyệt (như Microsoft Edge hoặc Google Chrome có cài Extension Purview) để tải các văn bản nội bộ lên các trang web đổi định dạng tệp, ứng dụng AI công cộng hoặc dịch vụ lưu trữ cá nhân.
- Cách hệ thống xử lý: Ngay khi người dùng nhấp nút “Upload” trên trang web, tác tử quét tệp tin trong bộ nhớ đệm và chặn đứng luồng dữ liệu trước khi tệp được đẩy lên kết nối HTTP/HTTPS.
- Giá trị mang lại: Ngăn chặn việc rò rỉ dữ liệu ra các ứng dụng đám mây nằm ngoài sự kiểm soát của bộ phận IT (Shadow IT).
Kiểm soát chia sẻ dữ liệu tức thì trên Microsoft Teams và Exchange
Trong quá trình trao đổi công việc, nhân sự vô tình gõ số tài khoản ngân hàng, mã mật khẩu hoặc thông tin định danh cá nhân (PII) vào kênh chat chung trên Teams hoặc thư gửi ra ngoài doanh nghiệp.
- Cách hệ thống xử lý: Cơ chế xử lý nhanh phát hiện các mẫu dữ liệu nhạy cảm và tự động làm mờ/ẩn tin nhắn đối với người nhận chỉ mất vài giây, hoặc chặn không cho email phát đi từ máy chủ Mail Gateway.
- Giá trị mang lại: Đảm bảo luồng giao tiếp nội bộ và đối ngoại luôn tuân thủ các quy tắc an toàn thông tin khắt khe.
Áp dụng chính sách tức thời cho thiết bị làm việc từ xa (Remote / Hybrid Work)
Nhân viên làm việc tại nhà, không kết nối vào mạng nội bộ VPN của công ty nhưng vẫn thao tác với các dữ liệu doanh nghiệp tải về máy tính cá nhân được quản lý.
- Cách hệ thống xử lý: Nhờ bộ đệm chính sách lưu cục bộ, Faster DLP Enforcement tiếp tục duy trì 100% năng lực kiểm soát và ngăn chặn rò rỉ dữ liệu ngay cả khi máy tính hoàn toàn ngắt kết nối Internet.
- Giá trị mang lại: Bảo vệ dữ liệu liên tục mọi lúc mọi nơi mà không phụ thuộc vào hạ tầng mạng của doanh nghiệp.
Tác động chiến lược của Faster DLP Enforcement trong doanh nghiệp
Việc triển khai Faster DLP Enforcement tạo ra tác động chiến lược lớn, giúp doanh nghiệp triệt tiêu hoàn toàn “cửa sổ rủi ro” rò rỉ thông tin, tối ưu hóa trải nghiệm làm việc của người dùng và giảm tải đáng kể áp lực cho trung tâm điều hành an ninh mạng (SOC).
- Triệt tiêu “cửa sổ rủi ro” thất thoát dữ liệu: Việc loại bỏ độ trễ xử lý đảm bảo rằng không có bất kỳ kẽ hở thời gian nào để kẻ tấn công hoặc nhân viên có hành vi gian lận kịp phát tán tài sản số trước khi hệ thống phát lệnh ngăn chặn.
- Tối ưu hóa trải nghiệm người dùng (UX): Các giải pháp DLP cũ thường làm gián đoạn công việc vì máy tính bị giật lag mỗi khi lưu hoặc mở tệp tin lớn. Cơ chế mới kiểm tra dữ liệu trong RAM với tốc độ tính bằng mili-giây giúp người dùng làm việc mượt mà mà không cảm thấy sự xuất hiện của công cụ bảo mật.
- Nâng cao độ chính xác và giảm tải cho SOC: Nhờ khả năng phân tích ngữ cảnh sâu và so khớp mẫu dữ liệu chính xác ngay tại Endpoint, hệ thống giảm thiểu các cảnh báo sai (False Positives), giúp các chuyên viên an ninh mạng tập trung xử lý các sự cố thực sự nghiêm trọng.
Để khai thác trọn vẹn sức mạnh của giải pháp Faster DLP Enforcement một cách an toàn và không lo rò rỉ dữ liệu nội bộ, doanh nghiệp cần một đơn vị đồng hành triển khai chuyên nghiệp. Hãy đăng ký nhận tư vấn ngay hôm nay để nhận giải pháp kỹ thuật chi tiết từ đội ngũ chuyên gia của MSO.
Các câu hỏi thường gặp (FAQ)
Giải đáp trực tiếp các thắc mắc kỹ thuật phổ biến giúp doanh nghiệp hiểu rõ về cơ chế vận hành, tính hiệu quả và độ ổn định của Faster DLP Enforcement trong thực tế:
- Faster DLP Enforcement có làm giảm hiệu năng máy tính hay gây giật lag khi mở tệp lớn không?
Không. Việc so khớp dữ liệu được xử lý trực tiếp trên bộ nhớ RAM với cấu trúc chỉ mục tối ưu, thời gian kiểm tra chỉ mất vài mili-giây nên người dùng hầu như không cảm nhận được độ trễ.
- Cơ chế này có bảo vệ dữ liệu khi thiết bị ngắt kết nối Internet (Offline) không?
Có. Toàn bộ chính sách và bảng nhận diện thông tin nhạy cảm (SITs) được lưu sẵn trên RAM cục bộ, giúp duy trì khả năng ngăn chặn sao chép hay ghi file trái phép ngay cả khi Offline.
- Làm thế nào để các quy tắc bảo mật trên thiết bị luôn được cập nhật mới nhất?
Tác tử DLP duy trì luồng đồng bộ ngầm với đám mây Microsoft Purview. Khi quản trị viên thay đổi chính sách trên Admin Portal, bản cập nhật sẽ tự động nạp xuống bộ nhớ đệm thiết bị chỉ trong vài phút.
- Hệ thống xử lý như thế nào nếu mạng chập chờn khi xảy ra sự cố rò rỉ dữ liệu?
Hành động chặn vi phạm được thực thi tức thì 100% cục bộ trên máy. Sau khi chặn thành công, tác tử mới gửi ngầm nhật ký sự kiện (Telemetry) về hệ thống trung tâm khi kết nối mạng ổn định trở lại.
- Faster DLP Enforcement có hỗ trợ kiểm soát dữ liệu trên các thiết bị làm việc từ xa (BYOD/Remote) không?
Có. Chỉ cần thiết bị được cấp tác tử bảo mật hoặc truy cập qua trình duyệt/ứng dụng có quản lý, chính sách thực thi nhanh vẫn hoạt động đồng nhất như khi làm việc tại văn phòng.
Tổng kết
Faster DLP Enforcement đánh dấu bước chuyển mình quan trọng trong chiến lược bảo vệ an toàn thông tin doanh nghiệp, giải quyết triệt để rủi ro từ độ trễ của các hệ thống DLP truyền thống. Bằng cách đưa năng lực xử lý xuống bộ nhớ đệm thiết bị đầu cuối và can thiệp trực tiếp tại luồng File I/O, giải pháp giúp chặn đứng các nguy cơ rò rỉ dữ liệu nhạy cảm gần như tức thì. Khai thác hiệu quả công nghệ này sẽ tạo dựng nền tảng an ninh thông tin vững chắc, giúp doanh nghiệp tự tin tăng tốc trong hành trình chuyển đổi số.
———————————————————
Fanpage: MSO.vn – Microsoft 365 Việt Nam
Hotline: 024.9999.7777