Nội dung bài viết
Môi trường Multi-Cloud và SaaS khiến dữ liệu phân tán, hình thành các vùng dữ liệu ẩn (Shadow Data) nằm ngoài tầm kiểm soát của IT. Data Security Posture Agent chính là giải pháp cốt lõi giải quyết triệt để bài toán này. Bằng các tác tử giám sát thông minh, công nghệ này giúp tự động phát hiện, phân loại và bảo vệ dữ liệu nhạy cảm theo thời gian thực mà không làm gián đoạn vận hành. Bài viết dưới đây MSO sẽ phân tích khái niệm kỹ thuật, cơ chế hoạt động và cách triển khai kiến trúc bảo mật này cực nhanh và hiệu quả.
Data Security Posture Agent là gì?
Data Security Posture Agent là một phần tử phần mềm hoặc dịch vụ tác tử tự động thuộc giải pháp quản lý tư thế bảo mật dữ liệu (DSPM), có nhiệm vụ liên tục phát hiện, phân loại, đánh giá rủi ro và bảo vệ dữ liệu nhạy cảm trên các hạ tầng đa đám mây, ứng dụng SaaS và môi trường lai (Hybrid).
Khái niệm cốt lõi của Data Security Posture Agent trong kiến trúc DSPM
Trong kỷ nguyên đám mây, khái niệm bảo mật đã dịch chuyển từ “bảo vệ chu vi” (Perimeter Security) sang “bảo vệ lấy dữ liệu làm trung tâm” (Data-centric Security). Data Security Posture Agent hoạt động như một bộ cảm biến thông minh, quét toàn bộ bề mặt lưu trữ dữ liệu của doanh nghiệp mà không làm ảnh hưởng đến hiệu năng máy chủ.
Tác tử này có khả năng tự động định vị các tài sản thông tin giá trị cao từ dữ liệu định danh cá nhân (PII), thông tin thẻ thanh toán (PCI-DSS), hồ sơ y tế (HIPAA), đến mã nguồn phần mềm và bí mật thương mại mà không cần di chuyển dữ liệu gốc ra khỏi phạm vi hạ tầng an toàn của tổ chức.
Sự khác biệt so với giải pháp DLP và CSPM truyền thống
Hiểu rõ sự khác biệt giữa tác tử DSPM và các giải pháp an ninh mạng truyền thống giúp doanh nghiệp xây dựng chiến lược phòng thủ chiều sâu:
- CSPM (Cloud Security Posture Management): Tập trung vào việc đánh giá cấu hình hạ tầng ảo hóa (như kiểm tra xem S3 Bucket có mở công khai hay không, cổng mạng Virtual Network có bị hở không). Tuy nhiên, CSPM hoàn toàn “mù” đối với nội dung thông tin bên trong các tệp tin chứa đựng.
- DLP (Data Loss Prevention): Tập trung vào việc ngăn chặn rò rỉ dữ liệu tại các điểm đầu/cuối (Endpoint) hoặc cổng mạng (Gateway) dựa trên các quy luật (Rules) cứng. DLP truyền thống thường gây ra tỷ lệ cảnh báo giả cao và đòi hỏi cấu hình thủ công phức tạp.
- Data Security Posture Agent: Đi thẳng vào bản chất nội dung dữ liệu. Tác tử phân tích ngữ cảnh sở hữu, ai đang có quyền truy cập, dữ liệu đang nằm ở đâu, có chứa thông tin nhạy cảm không và rủi ro thực sự của tệp tin đó theo thời gian thực.
Bảng so sánh giữa CSPM, DLP và Data Security Posture Agent
Dưới đây là bảng so sánh kỹ thuật làm rõ năng lực của từng giải pháp trong hệ sinh thái an ninh mạng:
|
Tiêu chí kỹ thuật |
CSPM (Quản lý tư thế đám mây) |
DLP (Ngăn chặn rò rỉ dữ liệu) |
Data Security Posture Agent (DSPM) |
|
Đối tượng giám sát chính |
Cấu hình hạ tầng đám mây (VM, S3, IAM) |
Luồng di chuyển dữ liệu tại Endpoint/Network |
Bản chất nội dung dữ liệu & ngữ cảnh rủi ro |
|
Độ sâu phân tích nội dung |
Không phân tích nội dung tệp tin |
Phân tích dựa trên Regex / Từ khóa tĩnh |
Phân tích sâu bằng AI/NLP & nhận diện ngữ cảnh |
|
Phát hiện dữ liệu ẩn (Shadow Data) |
Không hỗ trợ phát hiện |
Hạn chế, chỉ phát hiện trên luồng di chuyển |
Tự động lập bản đồ toàn bộ dữ liệu tĩnh & động |
|
Mức độ ảnh hưởng hệ thống |
Thấp (Quét qua API) |
Cao (Cài Agent nặng trên thiết bị người dùng) |
Rất thấp (Mô hình Agentless hoặc Sidecar nhẹ) |
|
Tốc độ phát hiện rủi ro |
Theo chu kỳ quét cấu hình |
Theo thời gian thực khi truyền tệp |
Tự động phát hiện liên tục cực nhanh |
Cơ chế vận hành 4 bước của Data Security Posture Agent
Cơ chế vận hành của Data Security Posture Agent dựa trên một quy trình 4 bước khép kín và tự động: quét phát hiện dữ liệu ẩn, phân loại bằng AI, đánh giá tư thế rủi ro và tự động xử lý sự cố cực nhanh.
Bước 1: Tự động phát hiện dữ liệu phân tán (Data Discovery & Shadow Data Scanning)
Tác tử khởi tạo các kết nối bất đồng bộ để quét toàn bộ môi trường lưu trữ đa đám mây của doanh nghiệp, bao gồm:
- Đám mây công cộng: Azure Blob, AWS S3, Google Cloud Storage.
- Cơ sở dữ liệu: SQL, NoSQL, Snowflake.
- Nền tảng SaaS: Google Drive, OneDrive, SharePoint.
Mục tiêu chính: Rà soát và tìm kiếm các “vùng dữ liệu ẩn” (Shadow Data) bao gồm các file sao lưu tạm thời, cơ sở dữ liệu thử nghiệm của đội dev, hoặc các tệp tin độc lập do cựu nhân viên tạo ra mà bộ phận IT không hề hay biết.
Bước 2: Phân loại dữ liệu thông minh bằng AI (AI-driven Data Classification)
Sau khi định vị được các kho dữ liệu, tác tử sử dụng Học máy (Machine Learning) và Xử lý ngôn ngữ tự nhiên (NLP) để phân tích ngữ cảnh, cấu trúc tệp tin và tự động gán nhãn độ nhạy cảm:
- Dữ liệu định danh cá nhân (PII): Số CCCD, số điện thoại, địa chỉ, email.
- Dữ liệu tài chính (PCI-DSS): Số thẻ tín dụng, lịch sử giao dịch.
- Dữ liệu y tế (HIPAA): Hồ sơ bệnh án, thông tin bảo hiểm.
- Tài sản trí tuệ & bí mật kinh doanh: Mã nguồn (Source code), thuật toán, báo cáo tài chính chưa công bố.
Bước 3: Đánh giá tư thế bảo mật và luồng quyền truy cập (Risk & Access Posture Assessment)
Tại bước này, tác tử kết hợp dữ liệu đã phân loại ở Bước 2 với sơ đồ phân quyền từ hệ thống Quản lý danh tính (IAM) để đối chiếu và phát hiện các lỗ hổng an ninh:
- Tệp chứa dữ liệu thẻ tín dụng hoặc PII nhưng lại đặt ở chế độ chia sẻ công khai (Public Access).
- Tài khoản Gmail cá nhân ngoài tổ chức được cấp quyền xem thư mục chứa mã nguồn cốt lõi.
- Dữ liệu nhạy cảm bị lưu trữ sai vị trí địa lý, vi phạm quy định về lưu trữ dữ liệu nội địa.
Bước 4: Tự động khắc phục và ứng phó sự cố (Automated Remediation)
Khi phát hiện điểm yếu hoặc rủi ro nghiêm trọng, tác tử không chỉ dừng lại ở việc phát thông báo mà còn tự động thực thi các kịch bản ứng phó đã cài sẵn (Playbooks) chỉ mất vài phút:
- Thu hồi quyền tức thì: Ngắt chế độ chia sẻ công khai và điều chỉnh phân quyền IAM về mức tối thiểu (Least Privilege).
- Bảo vệ dữ liệu: Tự động mã hóa các tệp tin nhạy cảm nằm sai vị trí.
- Cảnh báo trung tâm: Gửi thông báo chi tiết đến bộ phận giám sát an ninh mạng (SOC/SIEM) để quản trị viên nắm bắt kịp thời.
Tác động của Data Security Posture Agent lên an toàn thông tin doanh nghiệp
Việc triển khai Data Security Posture Agent mang lại bước ngoặt chiến lược quan trọng, giúp doanh nghiệp xóa bỏ điểm mù dữ liệu, đảm bảo tuân thủ pháp lý tuyệt đối và tối ưu chi phí vận hành cho bộ phận an ninh mạng.
Loại bỏ hoàn toàn điểm mù “Shadow Data”
Trong quá trình làm việc, nhân viên thường vô ý tải xuống, sao chép hoặc tạo các bản lưu tạm để xử lý công việc. Thói quen này tạo ra hàng nghìn tập tin mồ côi nằm rải rác trên hạ tầng đa đám mây (Multi-Cloud) mà bộ phận IT không thể kiểm soát.
- Hiển thị toàn diện (Visibility): Tác tử giám sát giúp Giám đốc An toàn thông tin (CISO) và đội ngũ kỹ thuật làm chủ toàn bộ bức tranh dữ liệu theo thời gian thực.
- Định vị chính xác: Nắm rõ tổ chức đang lưu trữ bao nhiêu dữ liệu, vị trí cụ thể của từng tệp tin nhạy cảm và chính xác những ai đang có quyền truy cập.
Tự động hóa tuân thủ các chuẩn quốc tế và pháp lý (GDPR, ISO 27001, PDPD)
Các quy định an toàn thông tin hiện hành (như Nghị định 13/2023/NĐ-CP về Bảo vệ dữ liệu cá nhân tại Việt Nam hay GDPR của Châu Âu) đều áp dụng mức phạt vô cùng nặng đối với các sự cố rò rỉ dữ liệu.
- Báo cáo kiểm toán tự động (Compliance Reporting): Tác tử tự động tổng hợp và trích xuất các báo cáo tuân thủ theo chuẩn chuẩn mực quốc tế chỉ trong vài phút.
- Bằng chứng tuân thủ: Chứng minh minh bạch với các cơ quan quản lý rằng doanh nghiệp đã áp dụng đầy đủ biện pháp kiểm soát, gán nhãn và bảo vệ dữ liệu nhạy cảm theo đúng yêu cầu pháp luật.
Tối ưu chi phí và giảm quá tải cảnh báo giả cho trung tâm SOC
Các công cụ an ninh mạng truyền thống thường phát ra hàng ngàn cảnh báo rời rạc mỗi ngày, dẫn đến tình trạng “bội bội cảnh báo” (Alert Fatigue) làm đội ngũ giám sát an ninh (SOC) bị quá tải và bỏ sót rủi ro thực sự.
- Phân tích theo ngữ cảnh: Tác tử đánh giá chính xác giá trị thực tế của dữ liệu bị đe dọa để xếp hạng mức độ ưu tiên.
- Lọc bỏ cảnh báo nhiễu: Loại bỏ các thông báo không quan trọng, giúp đội ngũ nhân sự SOC tập trung xử lý cực nhanh các lỗ hổng đe dọa trực tiếp đến tài sản dữ liệu cốt lõi, từ đó tối ưu hóa chi phí và hiệu năng vận hành.
Data Security Posture Agent ứng dụng trong vận hành tổ chức
Ứng dụng thực tế của Data Security Posture Agent mang lại hiệu quả vượt trội trong việc quản trị dữ liệu đa đám mây, bảo mật ứng dụng SaaS, kiểm soát quyền truy cập và ngăn chặn rò rỉ dữ liệu khi sử dụng AI.
Giám sát dữ liệu nhạy cảm trên môi trường đa đám mây (Multi-Cloud Data Security)
Doanh nghiệp lưu trữ dữ liệu đồng thời trên AWS, Microsoft Azure và Google Cloud, khiến việc quản trị chính sách bảo mật bị phân tán và đứt gãy.
- Cách tác tử xử lý: Tác tử triển khai cơ chế quét tập trung qua API, tổng hợp toàn bộ thông tin tài sản dữ liệu từ các nền tảng đám mây khác nhau về một bảng điều khiển duy nhất.
- Giá trị mang lại: Giúp doanh nghiệp áp dụng một chính sách an toàn dữ liệu nhất quán trên toàn bộ hạ tầng đa đám mây mà không cần cấu hình riêng lẻ từng nền tảng.
Bảo vệ tài sản dữ liệu trên các nền tảng SaaS (Google Workspace & Microsoft 365)
Nhân viên vô tình tạo liên kết chia sẻ công khai (Anyone with the link) cho các tệp bảng tính chứa danh sách khách hàng hoặc báo cáo tài chính trên Google Drive hay OneDrive.
- Cách tác tử xử lý: Data Security Posture Agent liên tục quét các biến động về quyền sở hữu tệp tin trên SaaS. Khi phát hiện tệp chứa PII bị chia sẻ ra ngoài Domain, tác tử tự động hạ quyền truy cập về nội bộ và gửi cảnh báo nhắc nhở nhân viên.
- Giá trị mang lại: Ngăn chặn nguy cơ rò rỉ dữ liệu vô tình từ thao tác của người dùng cuối cực nhanh và hiệu quả.
Rà soát và thu hồi quyền truy cập quá mức (Over-privileged Access Remediation)
Các tài khoản cựu nhân viên, đối tác bên ngoài hoặc các ứng dụng ẩn vẫn còn giữ quyền truy cập vào các thư mục chứa dữ liệu quan trọng do quy trình Offboarding thủ công bị sót.
- Cách tác tử xử lý: Tác tử phân tích lịch sử tương tác và đối chiếu quyền hạn IAM. Nếu một tài khoản không có tương tác với tệp nhạy cảm trong 90 ngày nhưng vẫn giữ quyền Admin, tác tử sẽ đề xuất hoặc tự động thu hồi quyền hạn đó.
- Giá trị mang lại: Áp dụng triệt để nguyên tắc Đặc quyền tối thiểu (Least Privilege), giảm thiểu bề mặt bị tấn công (Attack Surface).
Kiểm soát rủi ro rò rỉ dữ liệu khi tích hợp AI và LLM
Doanh nghiệp đưa các mô hình AI/LLM vào vận hành nội bộ, nguy cơ nhân viên nạp các tệp chứa bí mật kinh doanh hoặc mã nguồn vào Prompt để AI xử lý.
- Cách tác tử xử lý: Tác tử giám sát các kho dữ liệu đầu vào (Data Ingestion Pipeline) của mô hình AI, tự động lọc và loại bỏ các dữ liệu nhạy cảm trước khi dữ liệu đó được đưa vào luồng huấn luyện hoặc xử lý của AI.
- Giá trị mang lại: Đảm bảo doanh nghiệp khai thác sức mạnh của AI một cách an toàn mà không lo rò rỉ bí mật công nghệ hay dữ liệu khách hàng.
Yêu cầu kiến trúc và phương pháp triển khai Data Security Posture Agent an toàn
Kiến trúc và lộ trình triển khai Data Security Posture Agent cần tuân thủ nguyên tắc kết nối không xâm nhập (Agentless/Sidecar), bảo đảm quyền riêng tư dữ liệu và tích hợp mượt mà với hệ thống an ninh hiện có.
Lựa chọn mô hình Agentless vs Agent-based
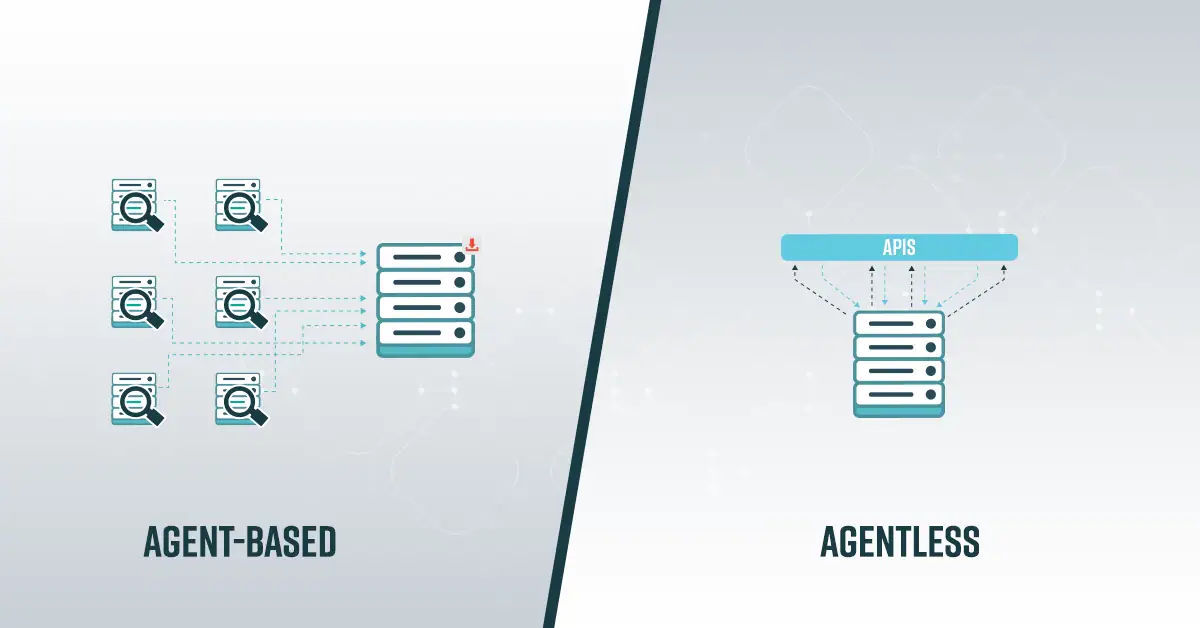
Tùy thuộc vào hạ tầng công nghệ và đặc thù lưu trữ dữ liệu, doanh nghiệp có thể linh hoạt lựa chọn hoặc kết hợp giữa hai phương thức triển khai Agentless và Agent-based để đảm bảo hiệu năng tối ưu:
- Mô hình Agentless (Khuyên dùng cho Đám mây & SaaS): Tác tử kết nối với môi trường lưu trữ thông qua các cổng API chính thức hoặc đọc bản chụp đĩa (Cloud Snapshots). Phương pháp này giúp triển khai chỉ mất vài phút, không cần cài đặt phần mềm lên máy chủ, không tốn tài nguyên CPU/RAM và không làm gián đoạn ứng dụng đang chạy.
- Mô hình Agent-based / Sidecar (Dành cho On-premise / Container): Đối với các máy chủ cơ sở dữ liệu truyền thống nằm tại Trung tâm dữ liệu (Data Center) hoặc các cụm Kubernetes, tác tử được triển khai dưới dạng một tiến trình nhẹ (Sidecar container) để giám sát trực tiếp luồng đọc ghi.
Nguyên tắc mã hóa và bảo vệ quyền riêng tư (Read-Only Scanning & Data Privacy)
Để đảm bảo chính tác tử không trở thành mối nguy an ninh mạng mới, kiến trúc thiết lập phải tuân thủ các quy tắc khắt khe:
- Quyền truy cập chỉ đọc (Read-Only Access): Tác tử chỉ yêu cầu quyền đọc dữ liệu metadata và trích xuất mẫu (Data Sampling) để phân loại.
- Xử lý dữ liệu tại chỗ (In-situ Processing): Quá trình phân loại và kiểm tra rủi ro diễn ra ngay trong phạm vi VPC/Tenant của doanh nghiệp. Tác tử tuyệt đối không đẩy nội dung dữ liệu thô của doanh nghiệp ra hạ tầng bên ngoài.
Kết nối với hạ tầng an ninh chung (SIEM/SOAR/IAM)
Một kiến trúc tác tử chuẩn mực phải hỗ trợ tích hợp hai chiều qua Webhook hoặc REST API với các hệ thống quản trị an ninh hiện có (như Microsoft Sentinel, Splunk, Palo Alto Cortex). Điều này cho phép dữ liệu tư thế an toàn thông tin được đồng bộ vào bức tranh tổng thể của trung tâm điều hành an toàn thông tin (SOC).
Triển khai Data Security Posture Agent hiệu quả cho doanh nghiệp cùng MSO
Triển khai Data Security Posture Agent trên hạ tầng doanh nghiệp đòi hỏi quy hoạch kiến trúc an toàn. Khi triển khai các giải pháp bảo mật và quản trị dữ liệu đám mây thông qua đối tác ủy quyền MSO, tổ chức của bạn sẽ nhận được các đặc quyền vượt trội:
- Tư vấn và thiết lập kiến trúc DSPM chuẩn hóa: Đội ngũ kỹ sư MSO hỗ trợ khảo sát trực tiếp hạ tầng Multi-Cloud và SaaS, rà soát vùng dữ liệu ẩn (Shadow Data), từ đó tư vấn mô hình tác tử (Agentless hoặc Agent-based) phù hợp nhất với đặc thù vận hành của doanh nghiệp.
- Tự động hóa chính sách bảo mật & tuân thủ pháp lý: MSO hỗ trợ cấu hình chặt chẽ các luồng phân loại dữ liệu bằng AI (PII, PCI-DSS, HIPAA), dán nhãn độ nhạy và thiết lập các kịch bản tự động ứng phó sự cố (Playbooks), đảm bảo đáp ứng đầy đủ các chuẩn tuân thủ (GDPR, ISO 27001, Nghị định 13/2023/NĐ-CP).
- Tích hợp liên hệ thống & Đồng hành 24/7: Chuyên gia MSO đồng hành kết nối trơn tru tác tử bảo mật với các trung tâm giám sát an ninh mạng (SOC/SIEM), các hệ thống quản lý danh tính (IAM) sẵn có, đồng thời đào tạo chuyển giao công nghệ cho bộ phận IT giúp tối ưu hóa chi phí đầu tư.
Các câu hỏi thường gặp (FAQ)
Giải đáp trực tiếp các thắc mắc kỹ thuật phổ biến giúp bạn hiểu rõ hơn về mức độ ảnh hưởng và tính ứng dụng của Data Security Posture Agent.
- Data Security Posture Agent có làm chậm hiệu năng của cơ sở dữ liệu đang vận hành không?
Không. Tác tử áp dụng công nghệ quét ảnh chụp đĩa (Snapshot Scanning) hoặc API bất đồng bộ ngầm trên bản sao tạm thời, hoàn toàn không can thiệp vào luồng xử lý giao dịch của hệ thống.
- Sự khác biệt chính giữa DSPM Agent và CSPM Agent là gì?
CSPM Agent kiểm tra cấu hình an toàn hạ tầng (cổng mạng, vá lỗi hệ điều hành), còn DSPM Agent đi sâu phân tích trực tiếp nội dung dữ liệu bên trong để xác định độ nhạy cảm và rủi ro rò rỉ thực tế.
- Thời gian triển khai và nhận kết quả quét đầu tiên mất bao lâu?
Nhờ cơ chế kết nối không xâm nhập (Agentless) qua API đám mây, việc kết nối tác tử chỉ mất vài phút và trả báo cáo bản đồ dữ liệu ẩn đầu tiên cực nhanh sau 2–4 giờ quét.
- Tác tử DSPM có tự động khắc phục các lỗ hổng phân quyền khi phát hiện rủi ro không?
Có. Khi phát hiện dữ liệu nhạy cảm bị chia sẻ công khai hoặc sai phân quyền, tác tử có thể tự động thực thi các kịch bản (Playbooks) để thu hồi quyền truy cập và điều chỉnh hạn mức IAM tức thì.
Tổng kết
Data Security Posture Agent đánh dấu bước tiến quan trọng trong chiến lược an toàn thông tin lấy dữ liệu làm trung tâm. Bằng khả năng tự động phát hiện dữ liệu ẩn, phân loại chính xác bằng AI và đánh giá tư thế rủi ro liên tục trên môi trường đa đám mây, công nghệ này giải phóng gánh nặng quản trị cho đội ngũ IT, ngăn chặn kịp thời các sự cố rò rỉ thông tin và mang lại lợi thế bảo mật vững chắc cho doanh nghiệp trong kỷ nguyên số.
———————————————————
Fanpage: MSO.vn – Microsoft 365 Việt Nam
Hotline: 024.9999.7777